Как CRM Битрикс24 помогает соблюдать 152-ФЗ: работа с персональными данными клиентов
В CRM хранятся имена клиентов, телефоны, электронные адреса, история общения, документы и другие сведения. Значительная часть этой информации относится к персональным данным, поэтому при работе с клиентской базой компания должна учитывать требования Федерального закона № 152-ФЗ «О персональных данных».
Сама CRM не делает работу с данными автоматически законной. Компания по-прежнему отвечает за то, какие сведения она собирает, на каком основании их обрабатывает, кому открывает доступ и сколько времени хранит. CRM помогает организовать эту работу технически: фиксировать согласия клиентов, разграничивать права сотрудников, закрывать отдельные поля и контролировать действия с клиентской базой. В статье разберем, какие инструменты для работы с персональными данными есть в Битрикс24 и что стоит проверить при настройке системы.
Содержание:
- Что такое 152-ФЗ и почему он касается любой CRM
- Какие данные в Битрикс24 считаются персональными
- Как собирать согласия клиентов через Битрикс24
- Как разграничить доступ к персональным данным
- Хранение и передача персональных данных в Битрикс24
- Нужно ли уведомлять Роскомнадзор
- Как контролировать безопасность данных в Битрикс24
- Что в итоге
Что такое 152-ФЗ и почему он касается любой CRM
Персональные данные – любая информация, относящаяся прямо или косвенно к определенному или определяемому физическому лицу. Обработка персональных данных – также широкое понятие. В нее входят сбор, запись, хранение, изменение, использование, передача, удаление и другие действия с информацией. Поэтому обычное сохранение контакта клиента в CRM уже относится к обработке персональных данных.
Требования закона касаются и компаний, которые работают только с юрлицами. ФИО, телефон и e-mail сотрудника компании-клиента относятся к данным конкретного физического лица.
Компания, которая определяет, какие данные собирать и для каких целей их использовать, становится оператором персональных данных. Именно оператор отвечает за законность и организацию обработки персональных данных. Если компания использует облачный Битрикс24, ООО «1С-Битрикс» обрабатывает размещенные в сервисе персональные данные по поручению оператора. При этом ответственность компании за соблюдение требований 152-ФЗ не исчезает.
Какие данные в Битрикс24 считаются персональными
Персональные данные в CRM – это не только имя и телефон клиента. В карточках могут храниться e-mail, адрес, должность, данные документов, переписка, комментарии и другая информация.
Это касается и пользовательских полей, и CRM-форм. Например, клиент может указать дополнительные сведения о себе в комментарии или оставить их в свободном поле формы.
Битрикс24 не определяет за компанию, какие именно данные в ее CRM относятся к персональным. Такой перечень составляет сам оператор с учетом своих процессов. Поэтому перед настройкой системы стоит определить, какая информация действительно нужна для продаж и обслуживания клиентов, а какие сведения собирать не требуется.
Как собирать согласия клиентов через Битрикс24
Согласие на обработку персональных данных – одно из оснований для обработки ПДн, но не единственное. Например, закон также допускает обработку данных, необходимую для заключения или исполнения договора с человеком.
Если компания использует именно согласие, она должна иметь возможность подтвердить, что получила его от клиента. Согласие должно быть конкретным, предметным, информированным, сознательным и однозначным. Кроме того, с 1 сентября 2025 года согласие на обработку ПДн должно оформляться отдельно от других документов и информации, которые подтверждает или подписывает человек.
В Битрикс24 собирать и сохранять такие согласия можно через CRM-формы и Открытые линии.
Согласие через CRM-форму
Через CRM-формы Битрикс24 можно получать от клиентов необходимые согласия, например на обработку персональных данных или получение рекламных сообщений. В одной форме разрешено использовать несколько соглашений – в зависимости от того, какие данные компания собирает и для каких целей.
После подтверждения согласия информация об этом сохраняется в CRM вместе с данными, которые клиент передал через форму. Это позволяет зафиксировать факт получения согласия и при необходимости проверить его позже.
Если CRM-форма размещена на сайте, компания как оператор персональных данных должна опубликовать на нем политику обработки персональных данных. В тексте соглашения в форме указывают ссылку на эту политику, чтобы клиент мог ознакомиться с условиями обработки данных до отправки формы.
Чтобы настроить соглашение, перейдите в «CRM» → «Продажи» → «Каналы продаж» → «CRM-формы», откройте существующую форму или создайте новую. Затем перейдите на вкладку «Соглашения». Здесь можно выбрать готовое соглашение, отредактировать его, создать собственное или удалить ненужное.
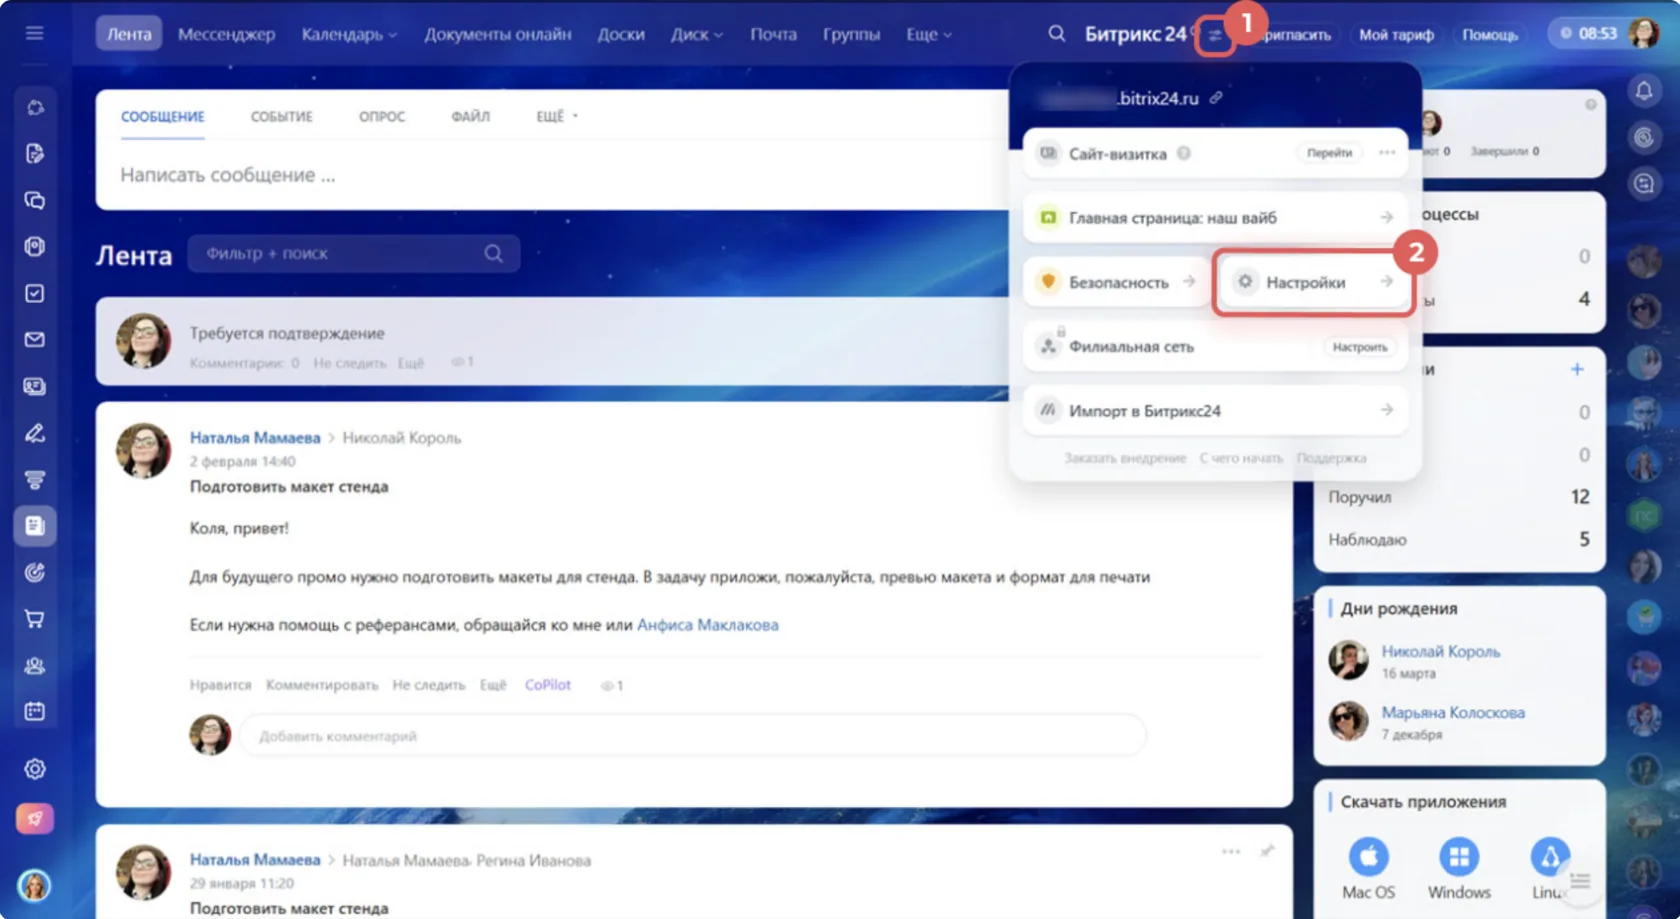
Если требуется новый текст, нажмите «Создать соглашение» и заполните необходимые разделы. После настройки сохраните изменения.
Согласие через Открытые линии
Через Открытые линии Битрикс24 компания может получать согласие на обработку персональных данных у клиентов, которые обращаются через онлайн-чат или подключенные мессенджеры. Для других целей – например, согласия на рекламные рассылки или участие в акциях – лучше использовать CRM-формы.
Чтобы включить запрос согласия, откройте «CRM» → «Клиенты» → «Контакт-центр», выберите нужный канал и Открытую линию, затем перейдите в ее настройки.
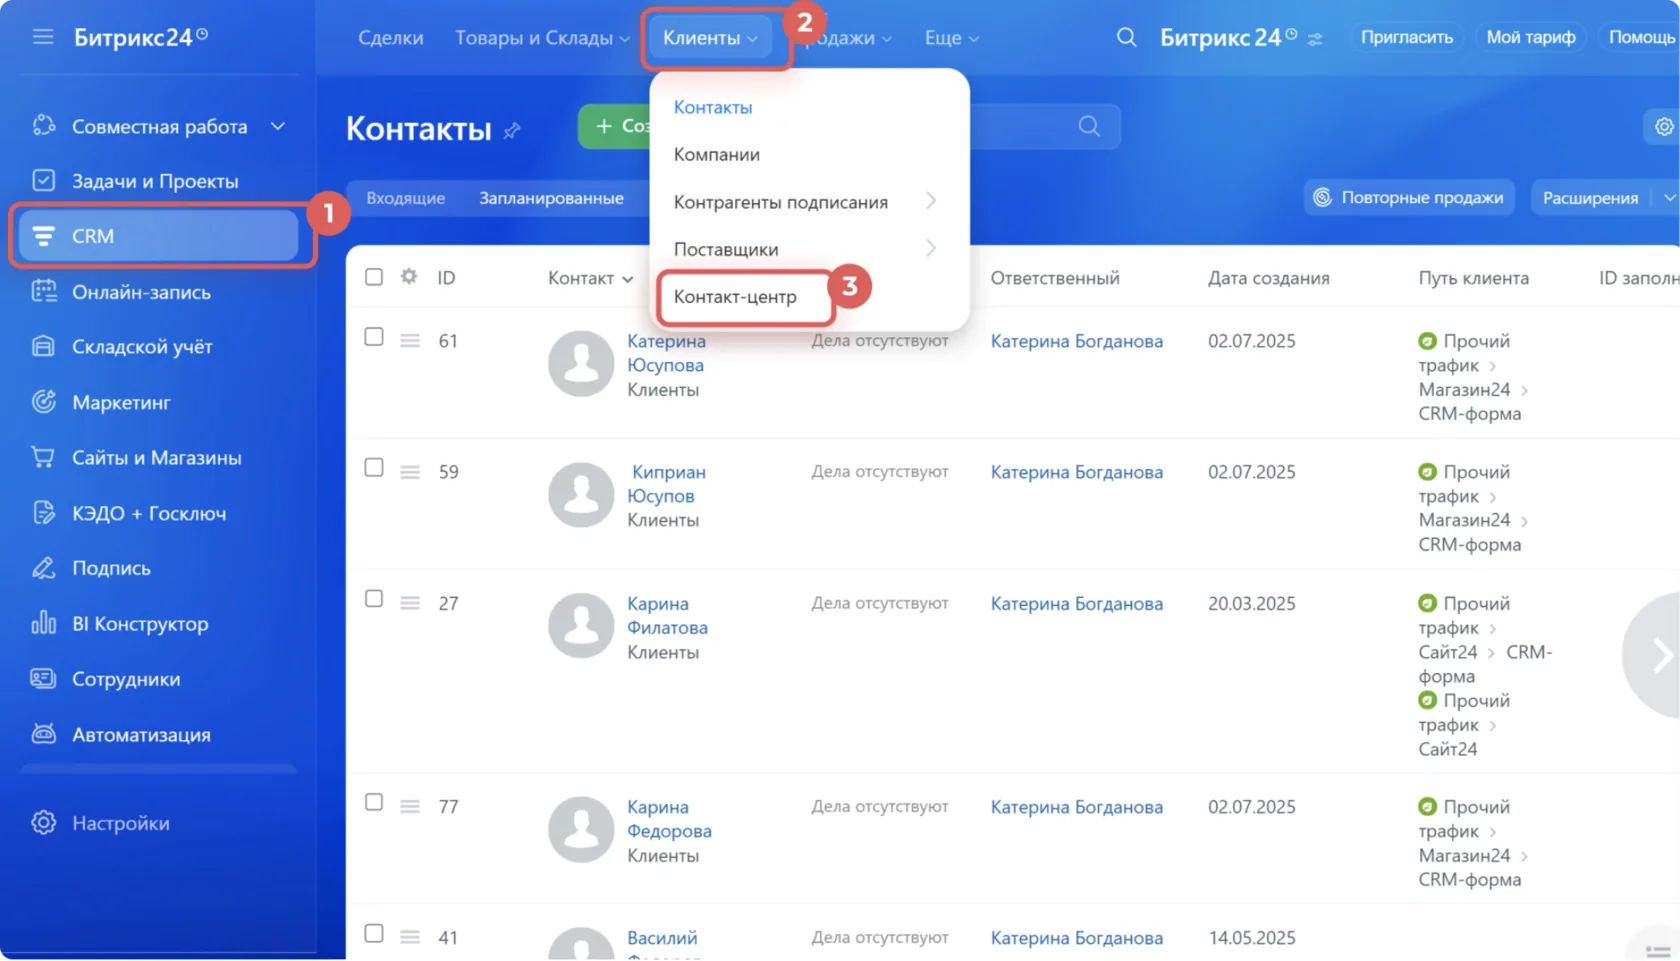
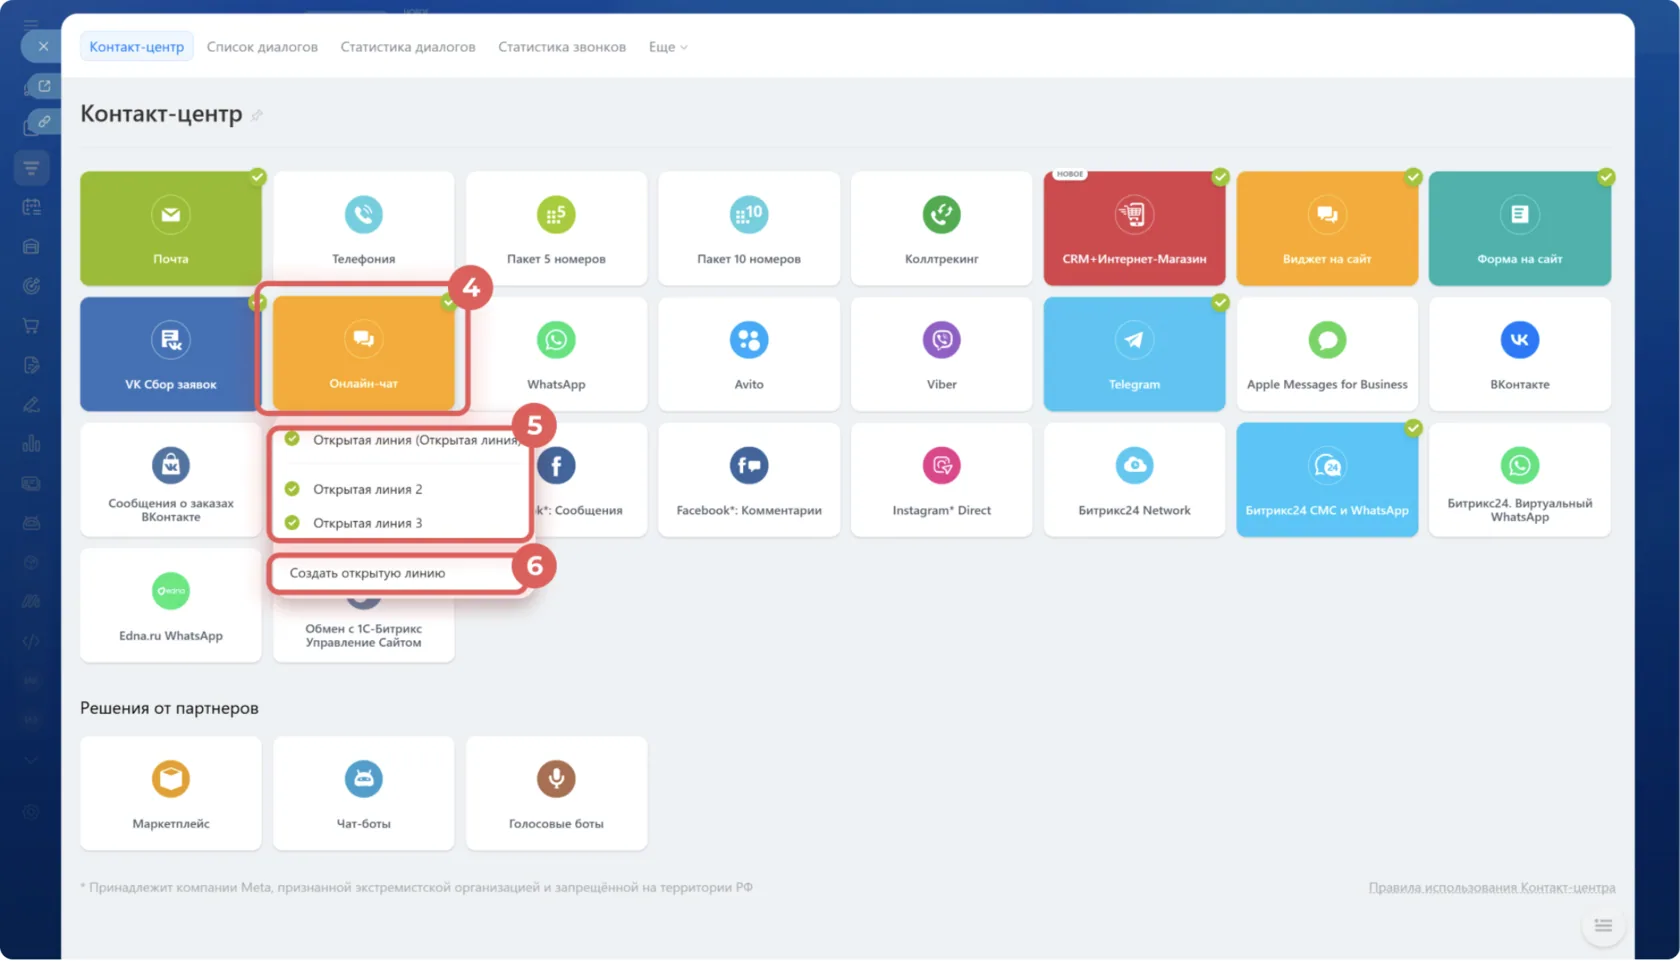
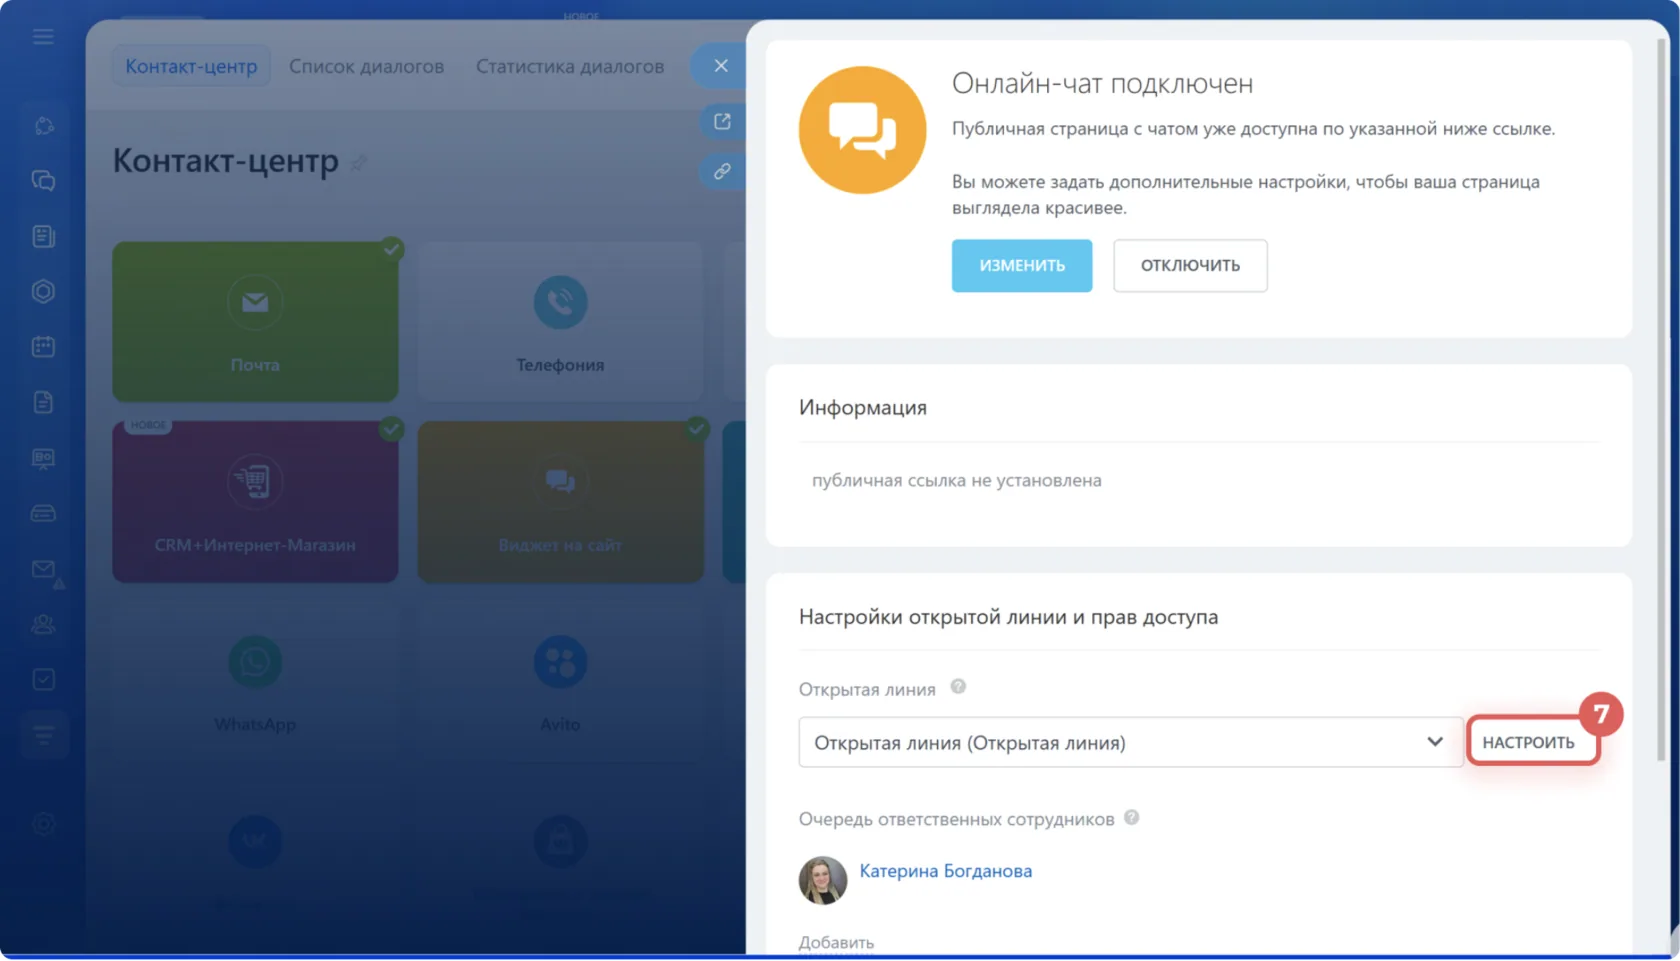
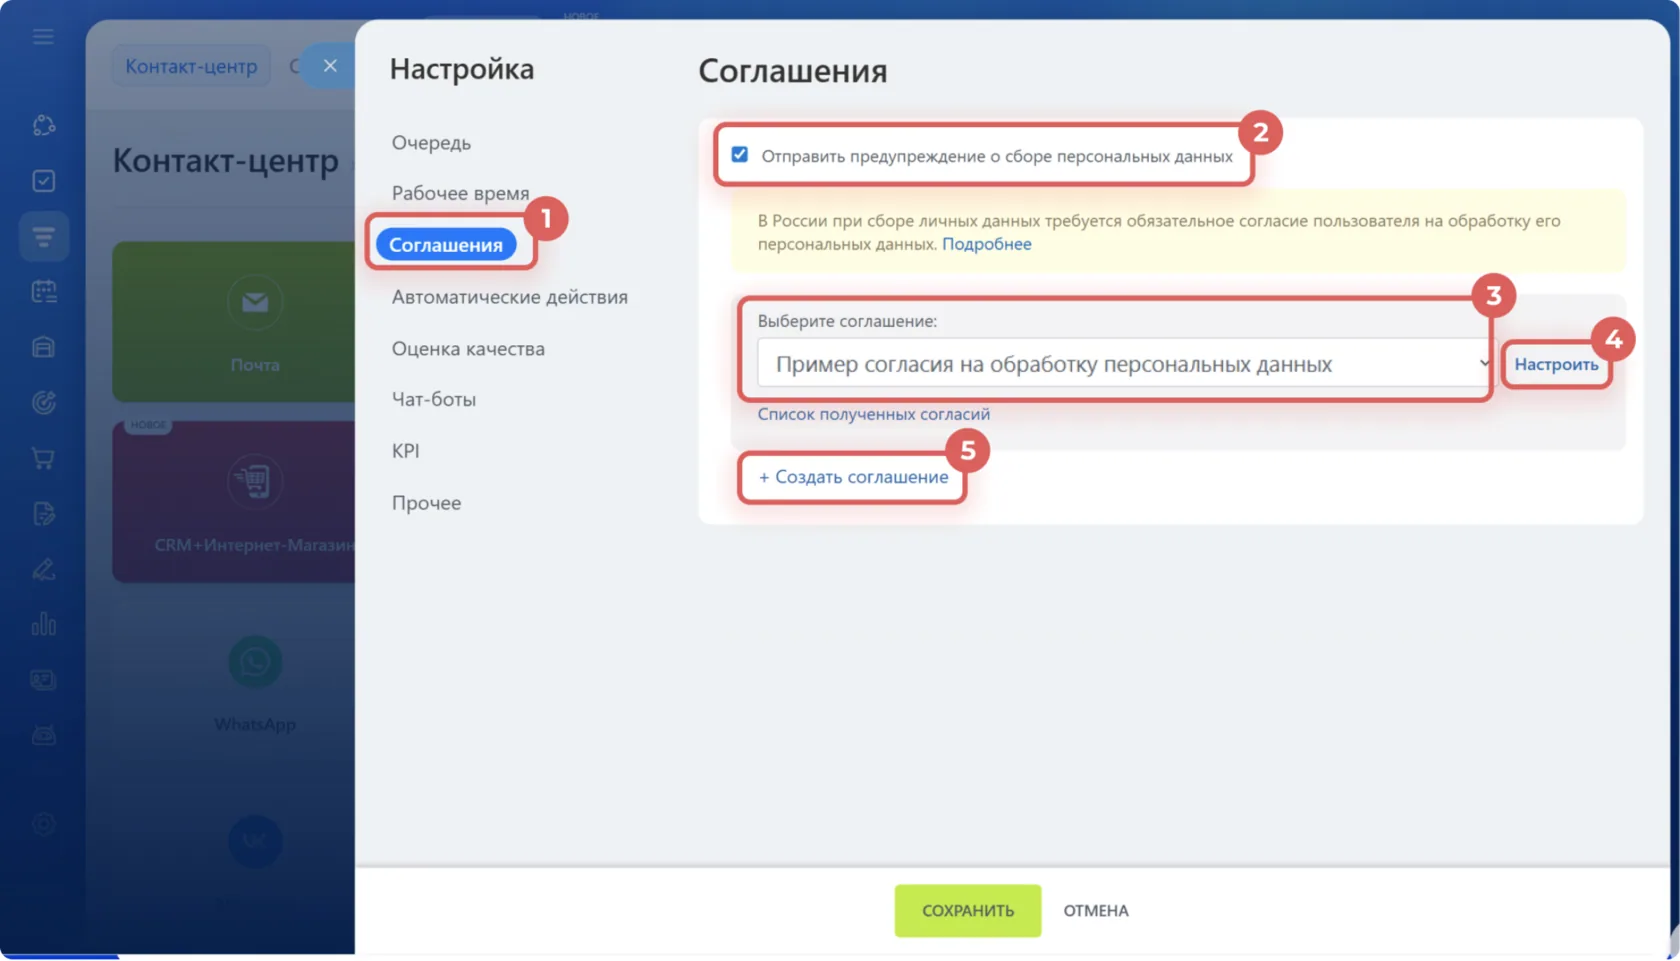
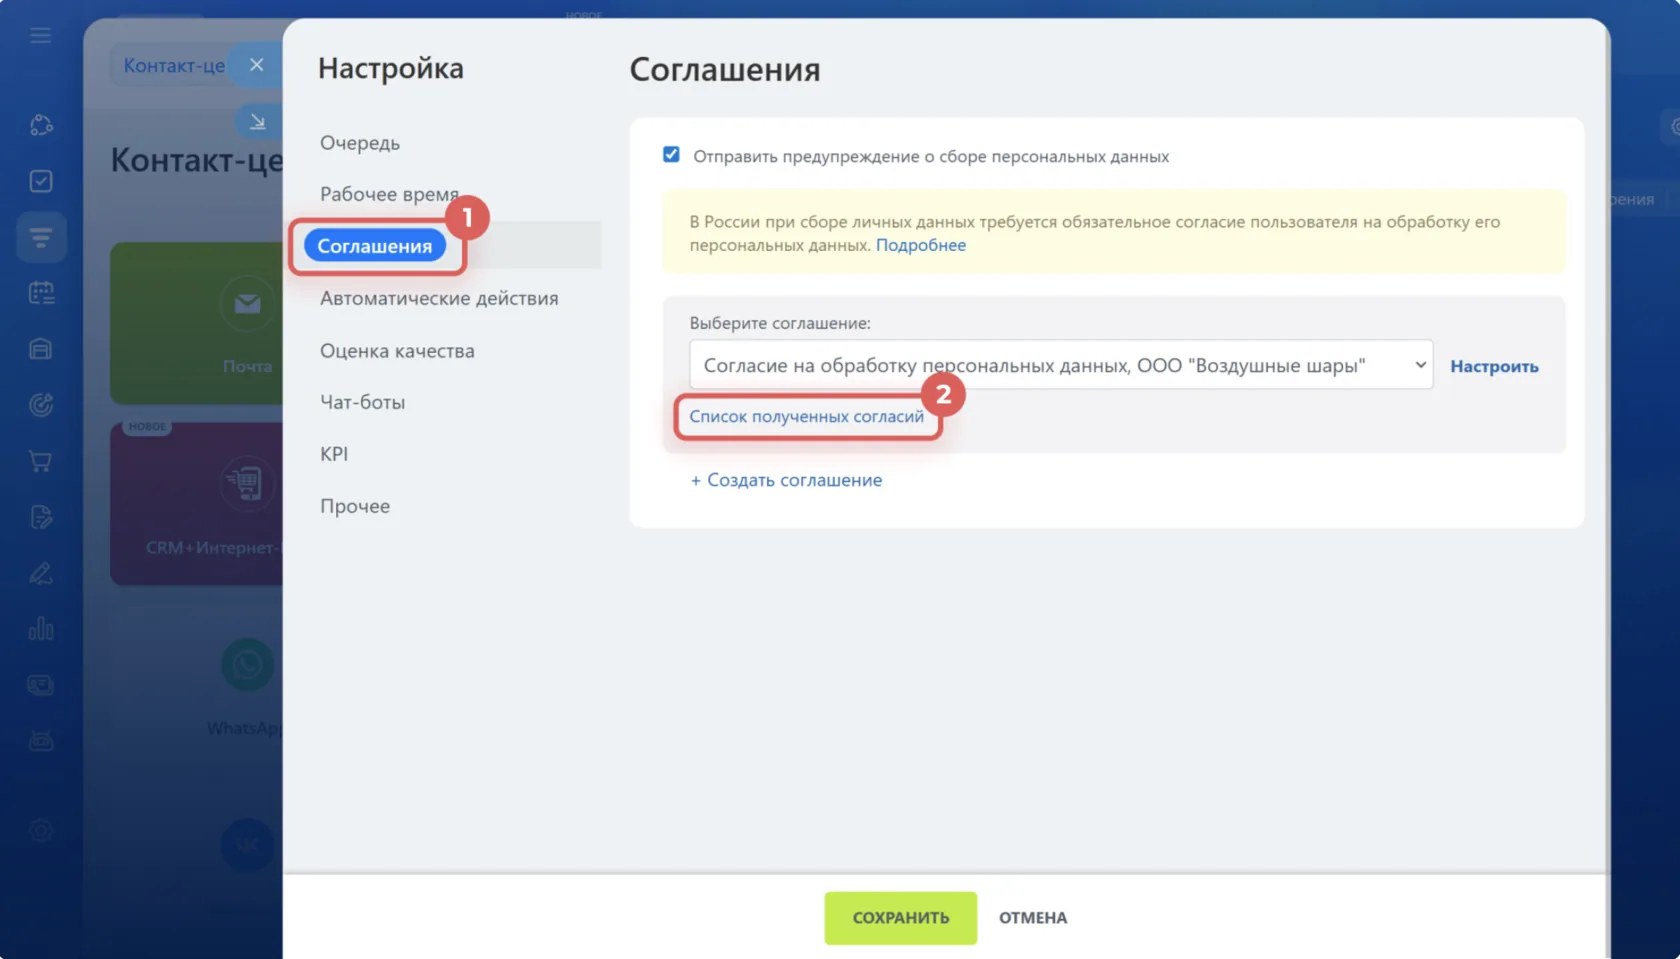
На вкладке «Соглашения» включите опцию «Отправить предупреждение о сборе персональных данных». После этого можно выбрать стандартный шаблон, изменить его под свою компанию или создать новый текст соглашения.
Если в Битрикс24 работают несколько организаций, для каждой при необходимости настраивается отдельное соглашение.
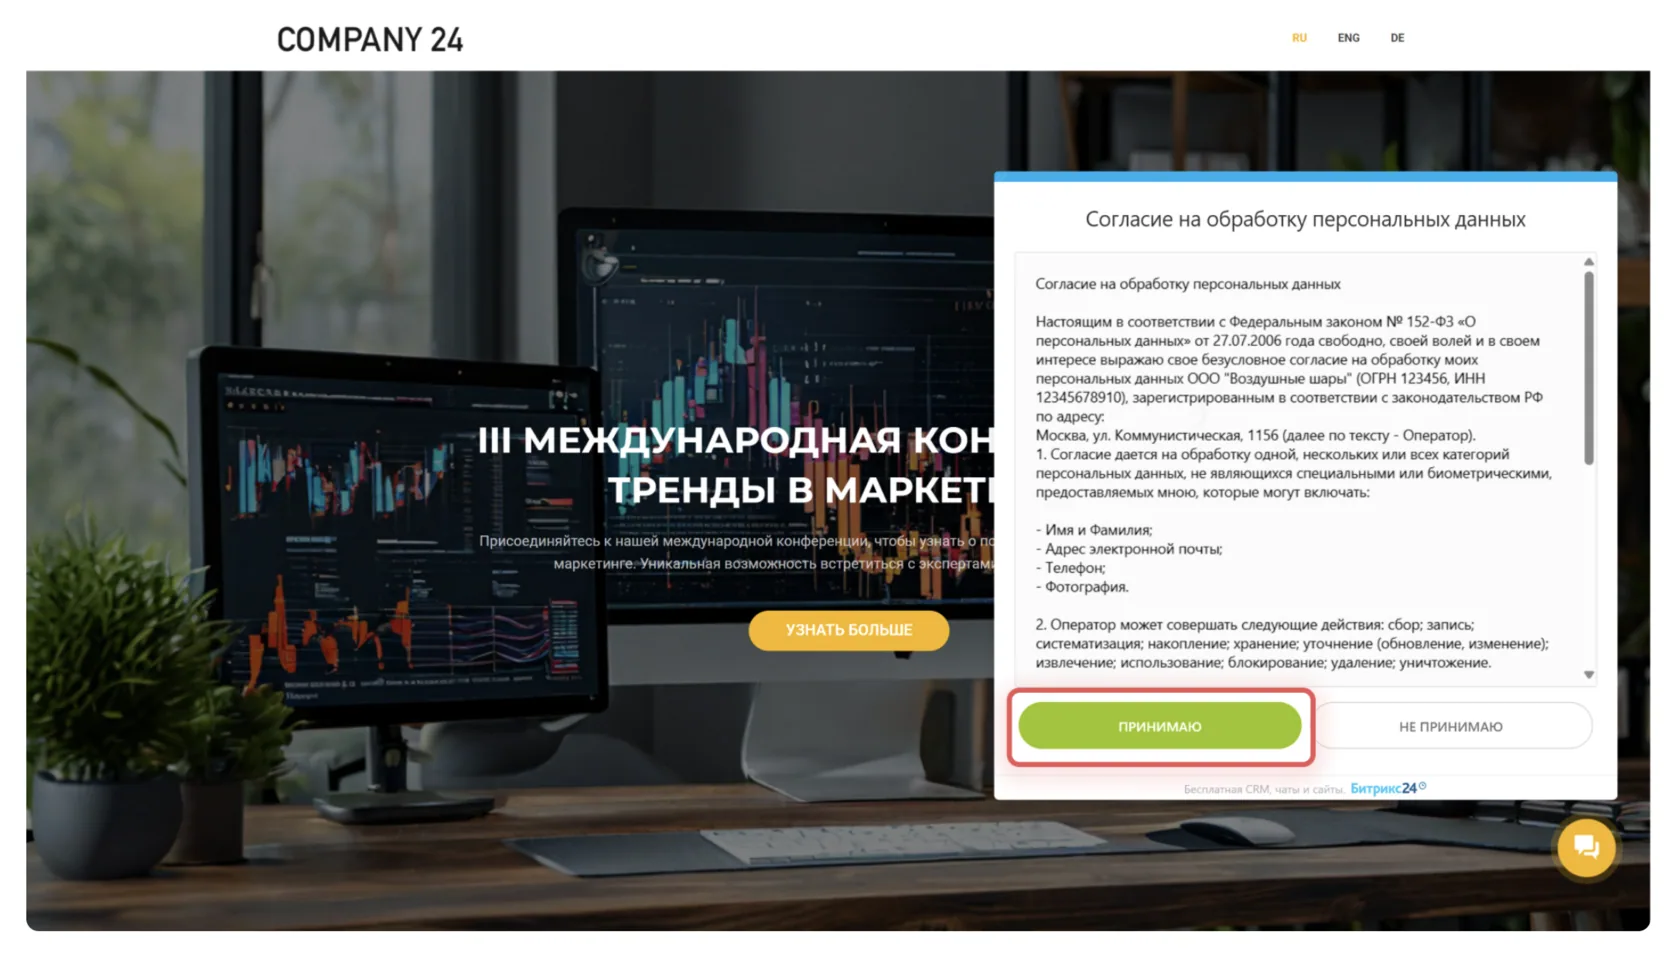
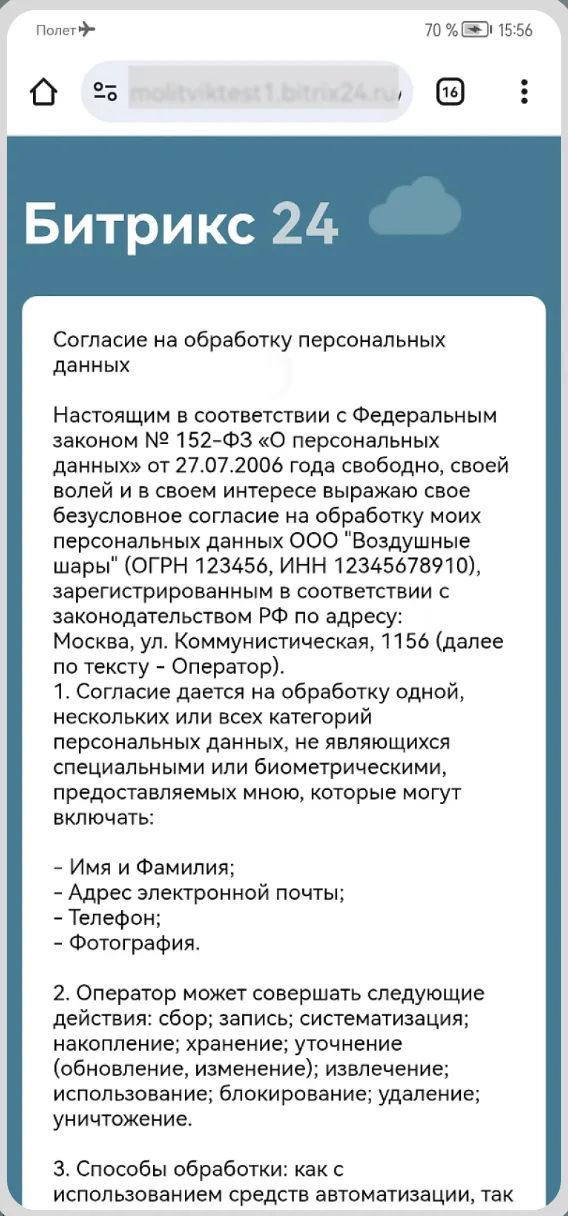
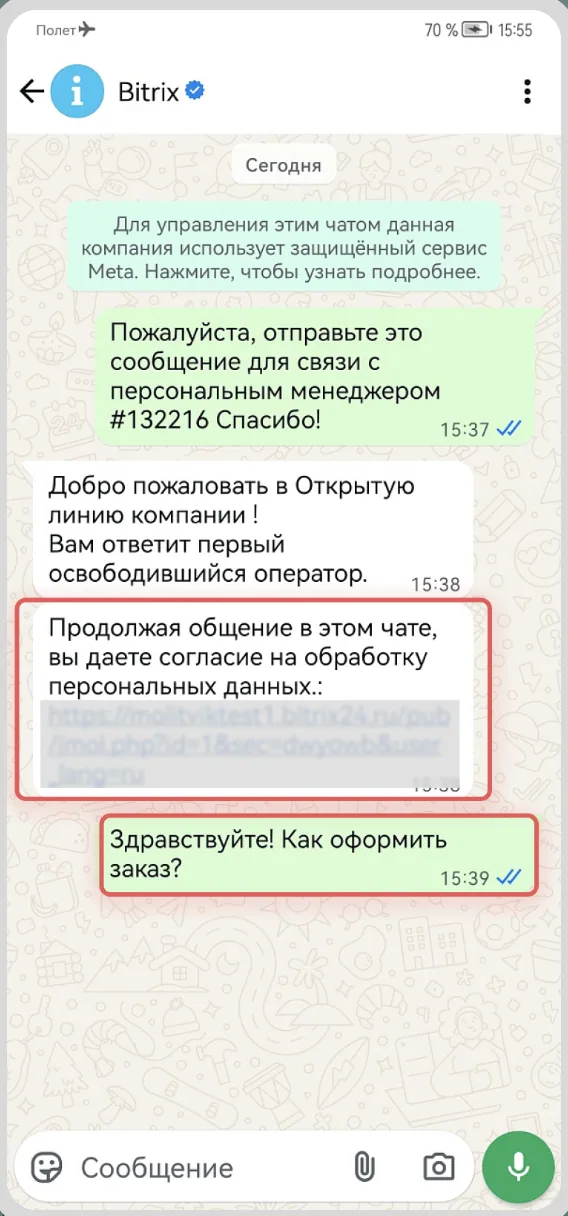
Способ подтверждения зависит от канала. В онлайн-чате клиент увидит соглашение перед началом общения и сможет его принять. В мессенджере Битрикс24 отправит предупреждение со ссылкой на текст соглашения, а продолжение переписки будет зафиксировано системой.
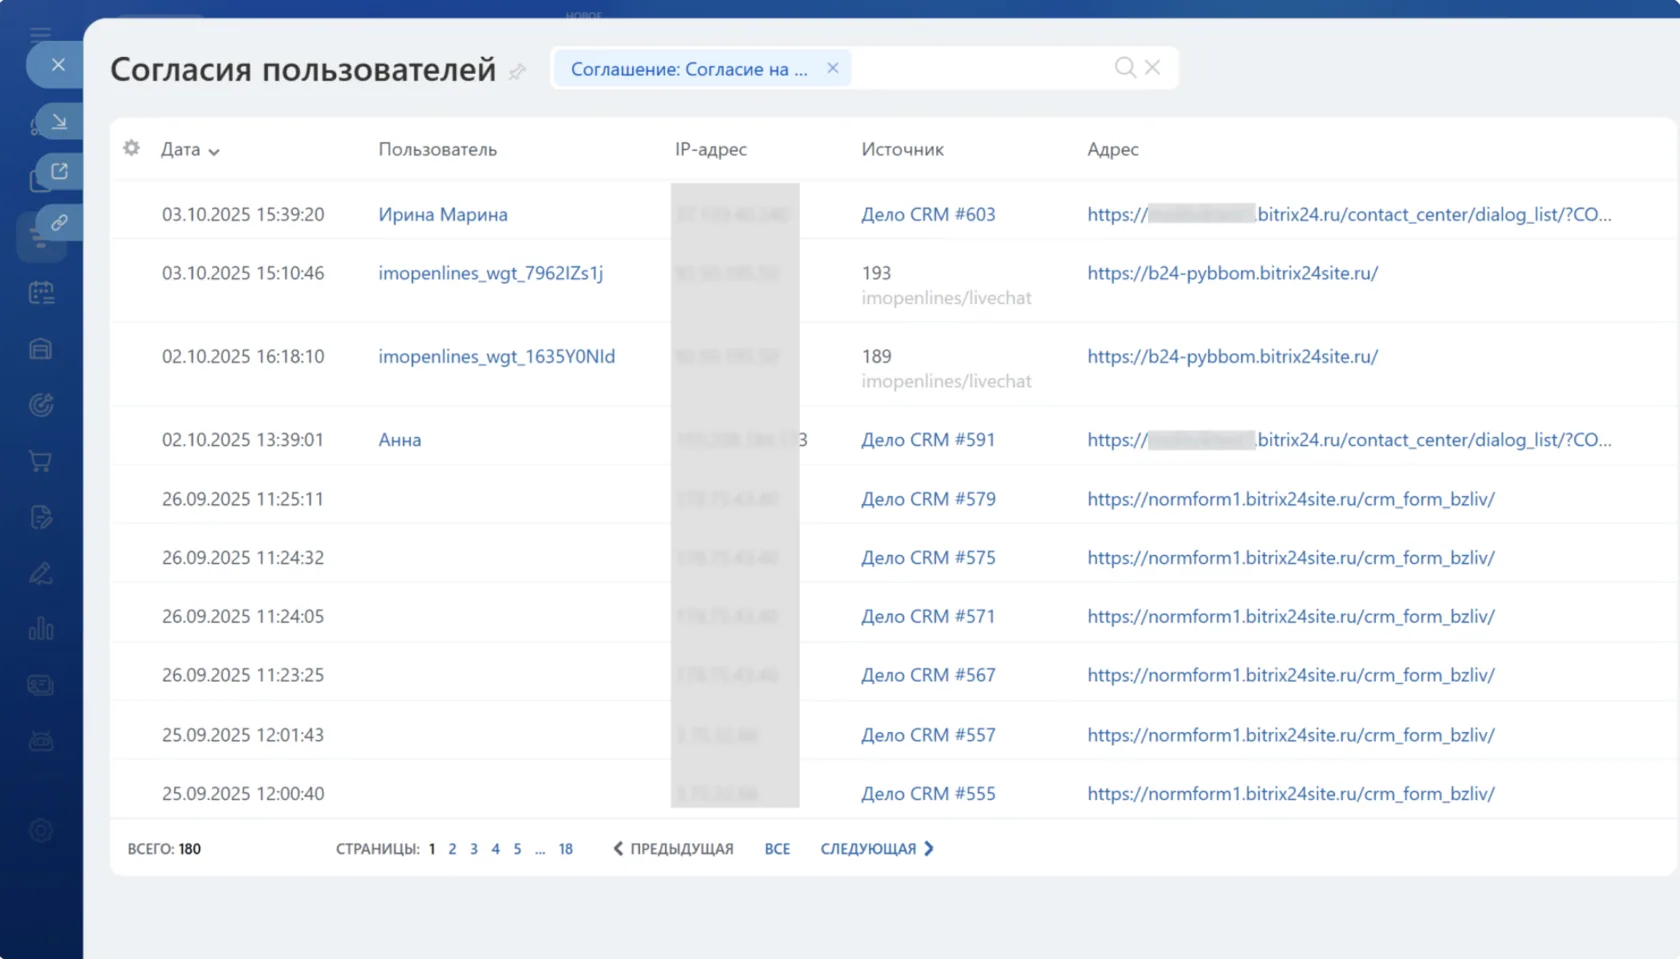
Проверить полученные согласия можно в настройках Открытой линии: «Соглашения» → «Список принятых согласий».
Как разграничить доступ к персональным данным
В Битрикс24 доступ к клиентским данным настраивается с помощью ролей. Для каждой роли можно определить, какие элементы CRM сотрудник сможет просматривать, создавать и изменять.
Например, менеджеру можно оставить доступ только к своим сделкам и контактам, руководителю отдела – к данным команды, а полный доступ предоставить ограниченному кругу сотрудников. Такой подход помогает не открывать персональные данные тем, кому они не нужны для работы.
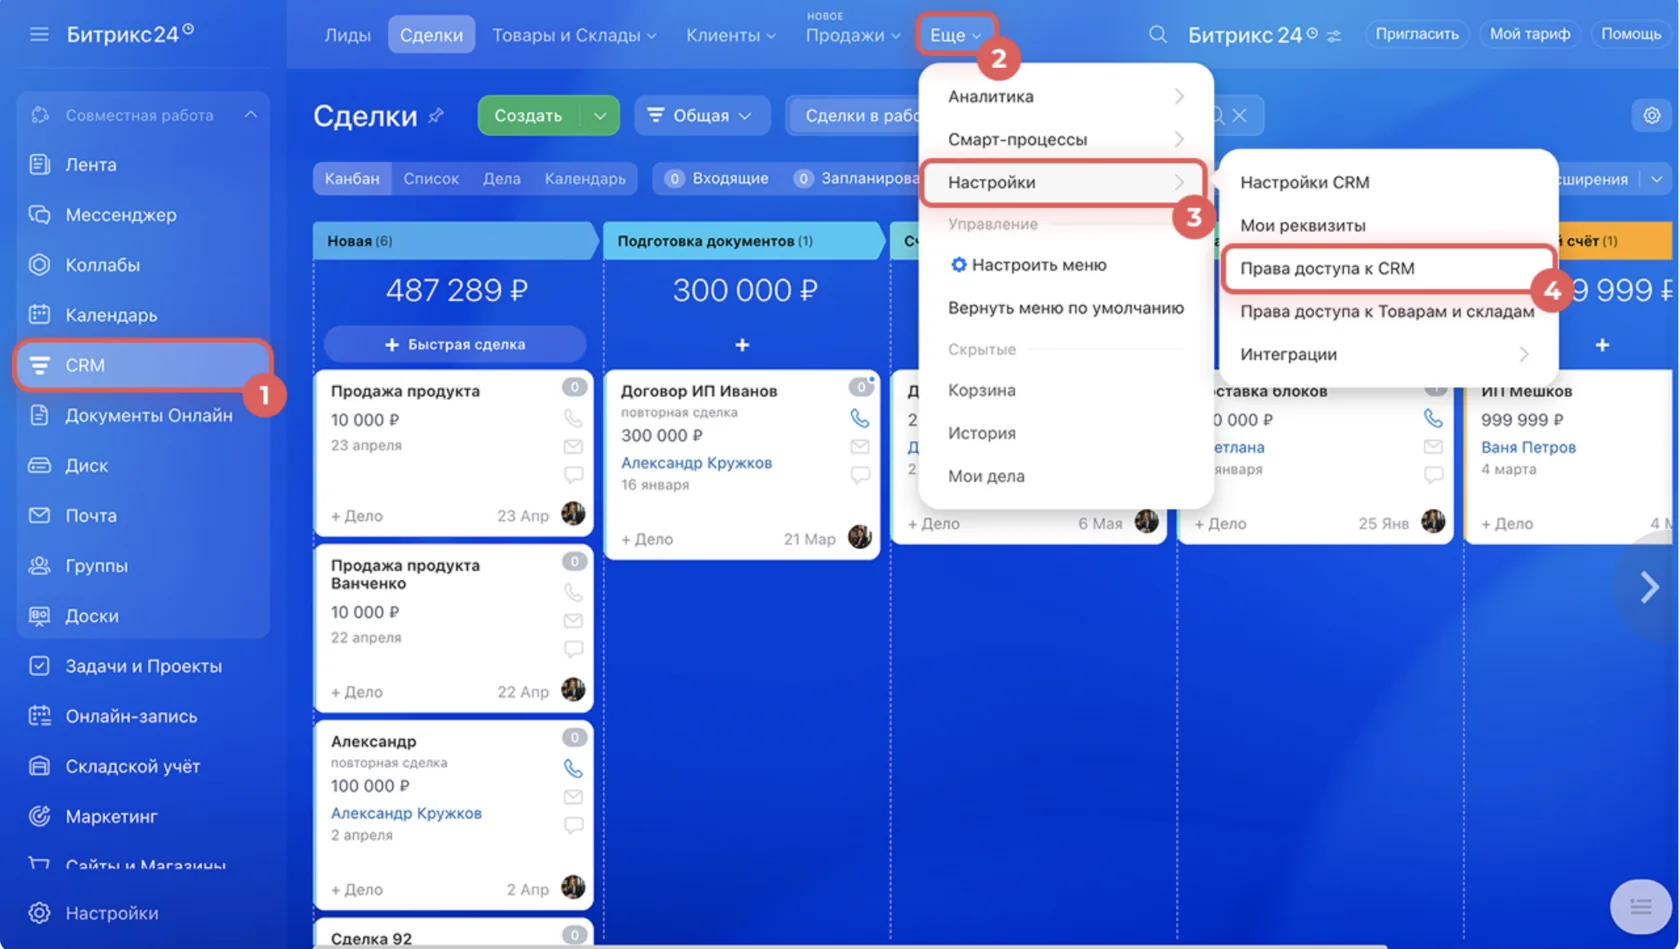
Для настройки перейдите в «CRM» → «Еще» → «Настройки» → «Права доступа к CRM». По умолчанию в системе есть роли администратора и менеджера, но при необходимости можно создать собственные и настроить для них подходящий уровень доступа.
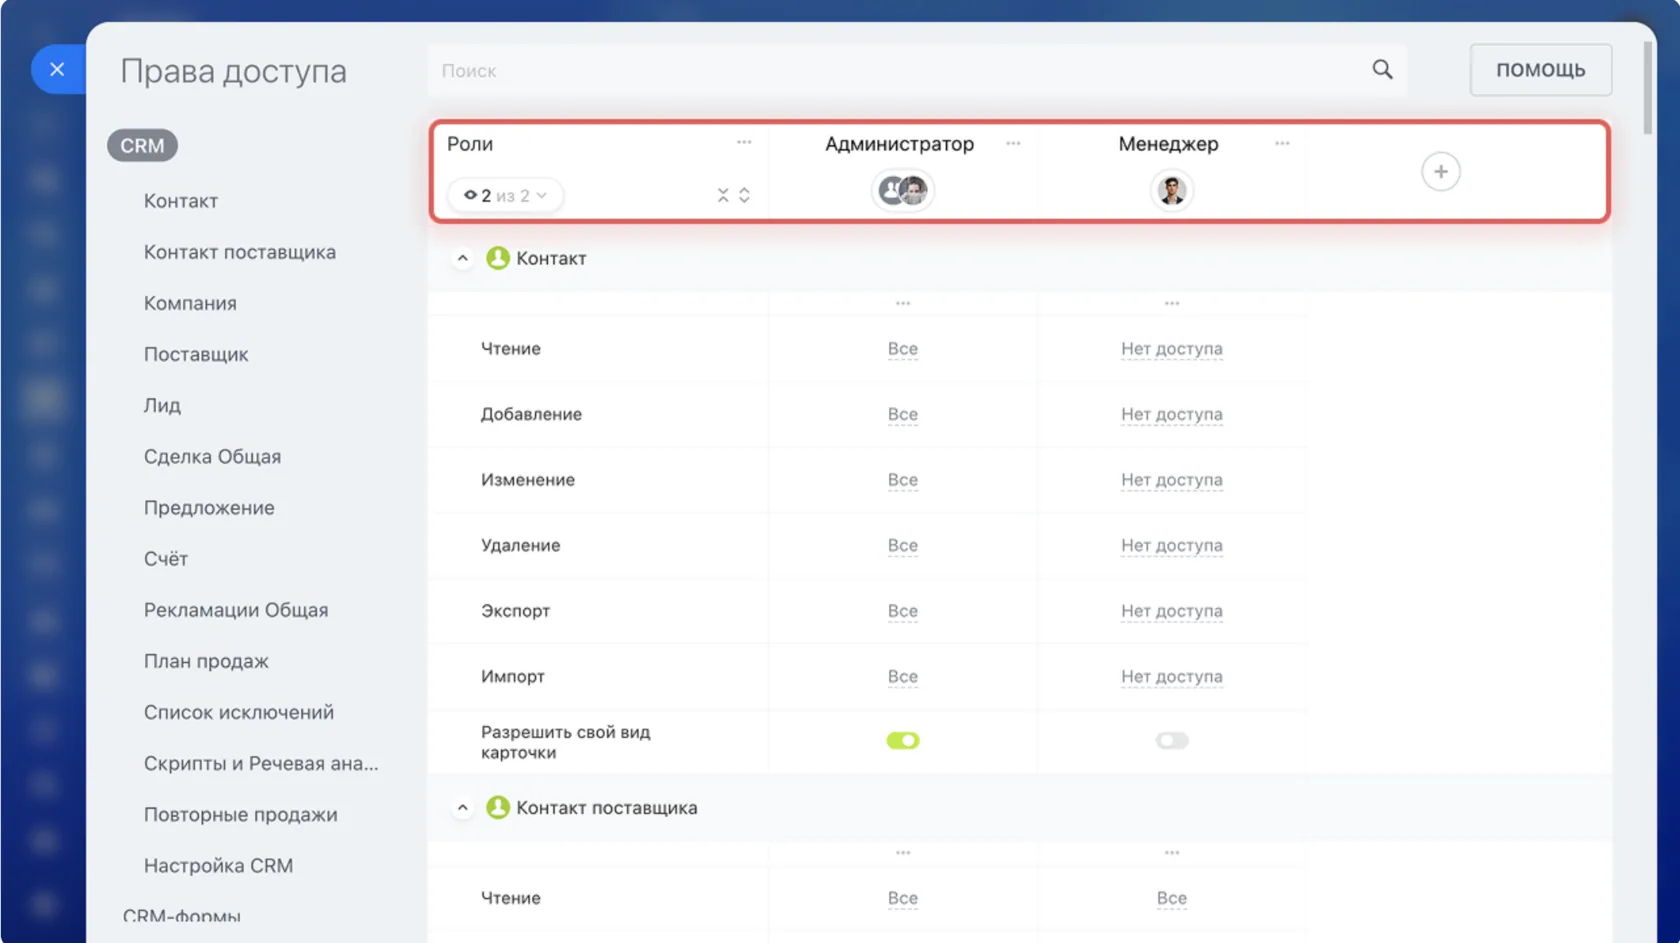
Если стандартные роли не подходят под структуру компании, их можно изменить, скопировать или создать новые. Права на просмотр, создание и изменение элементов CRM настраиваются отдельно.
Есть важный нюанс. Если сотруднику назначено несколько ролей, их права могут пересекаться. В таком случае Битрикс24 применяет более широкий уровень доступа. Например, если одна роль запрещает просмотр лидов, а другая разрешает, сотрудник сможет их видеть.
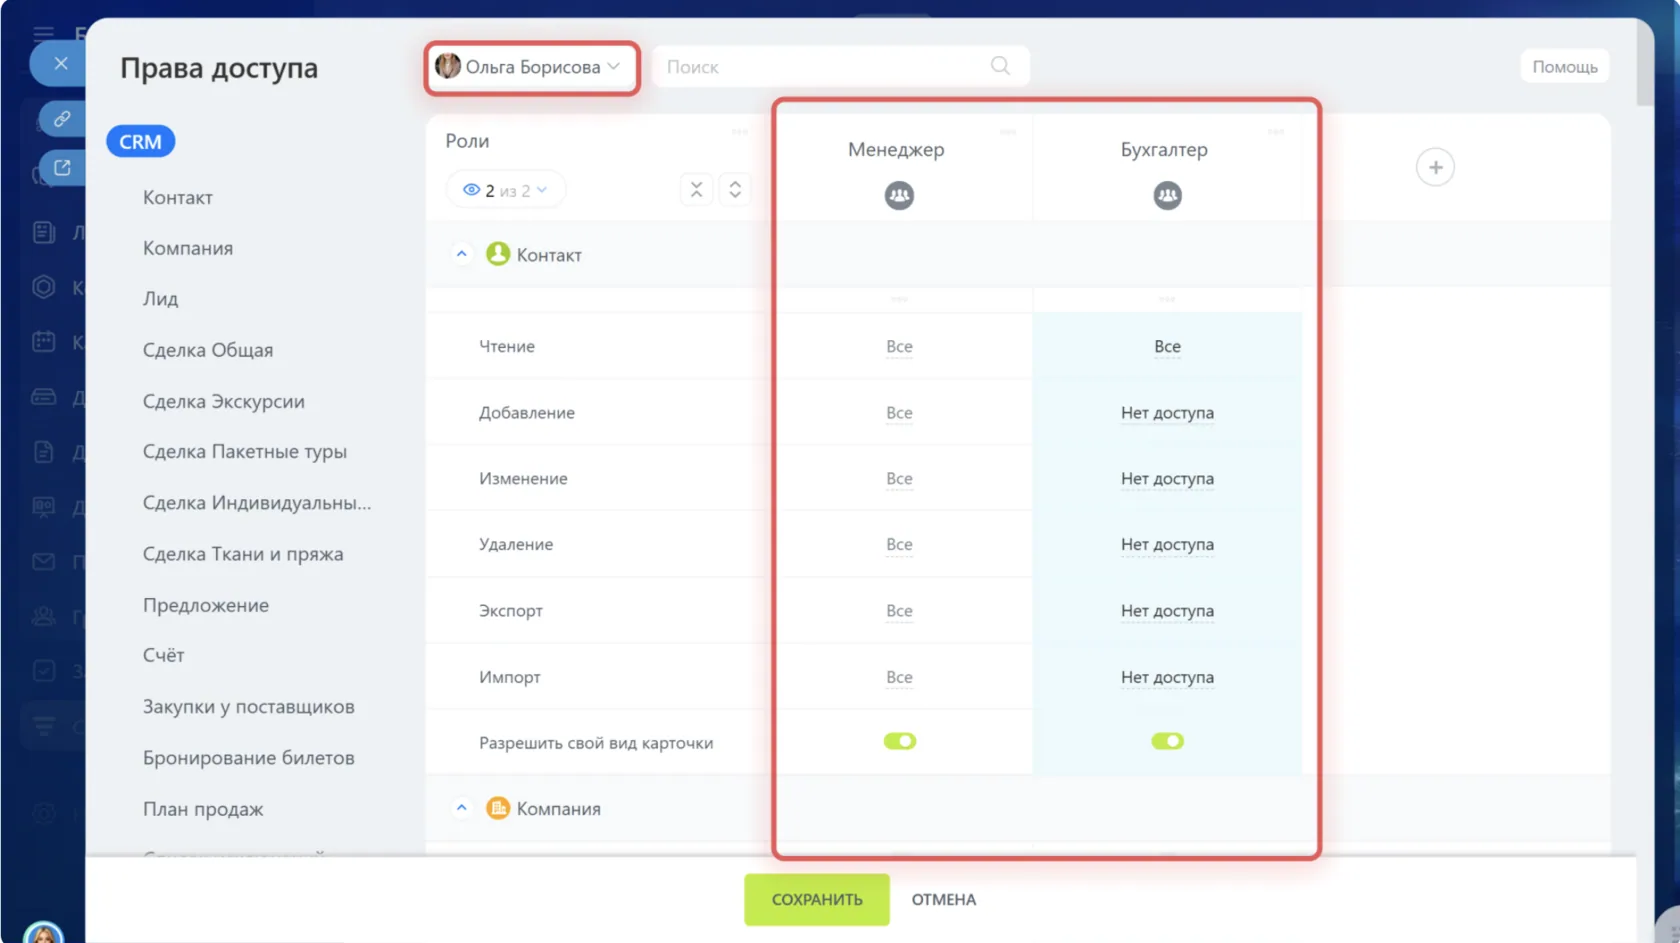
Поэтому после настройки стоит проверить итоговые права конкретных пользователей и убедиться, что у них нет лишнего доступа к персональным данным.
Как ограничить доступ к отдельным полям в CRM
В Битрикс24 для хранения дополнительной информации о клиентах можно создавать пользовательские поля. Если в таком поле находятся сведения, которые не должны быть доступны всем сотрудникам, его видимость можно ограничить.
Например, поле с паспортными данными клиента необязательно показывать всем менеджерам. Доступ к нему можно оставить только тем сотрудникам или отделам, которым эта информация действительно нужна для работы.
Для настройки откройте карточку CRM, рядом с нужным полем выберите «Настройки» → «Настроить» и включите опцию «Ограничить видимость поля». Затем укажите сотрудников или отделы, которым разрешено видеть содержимое поля, и сохраните изменения.
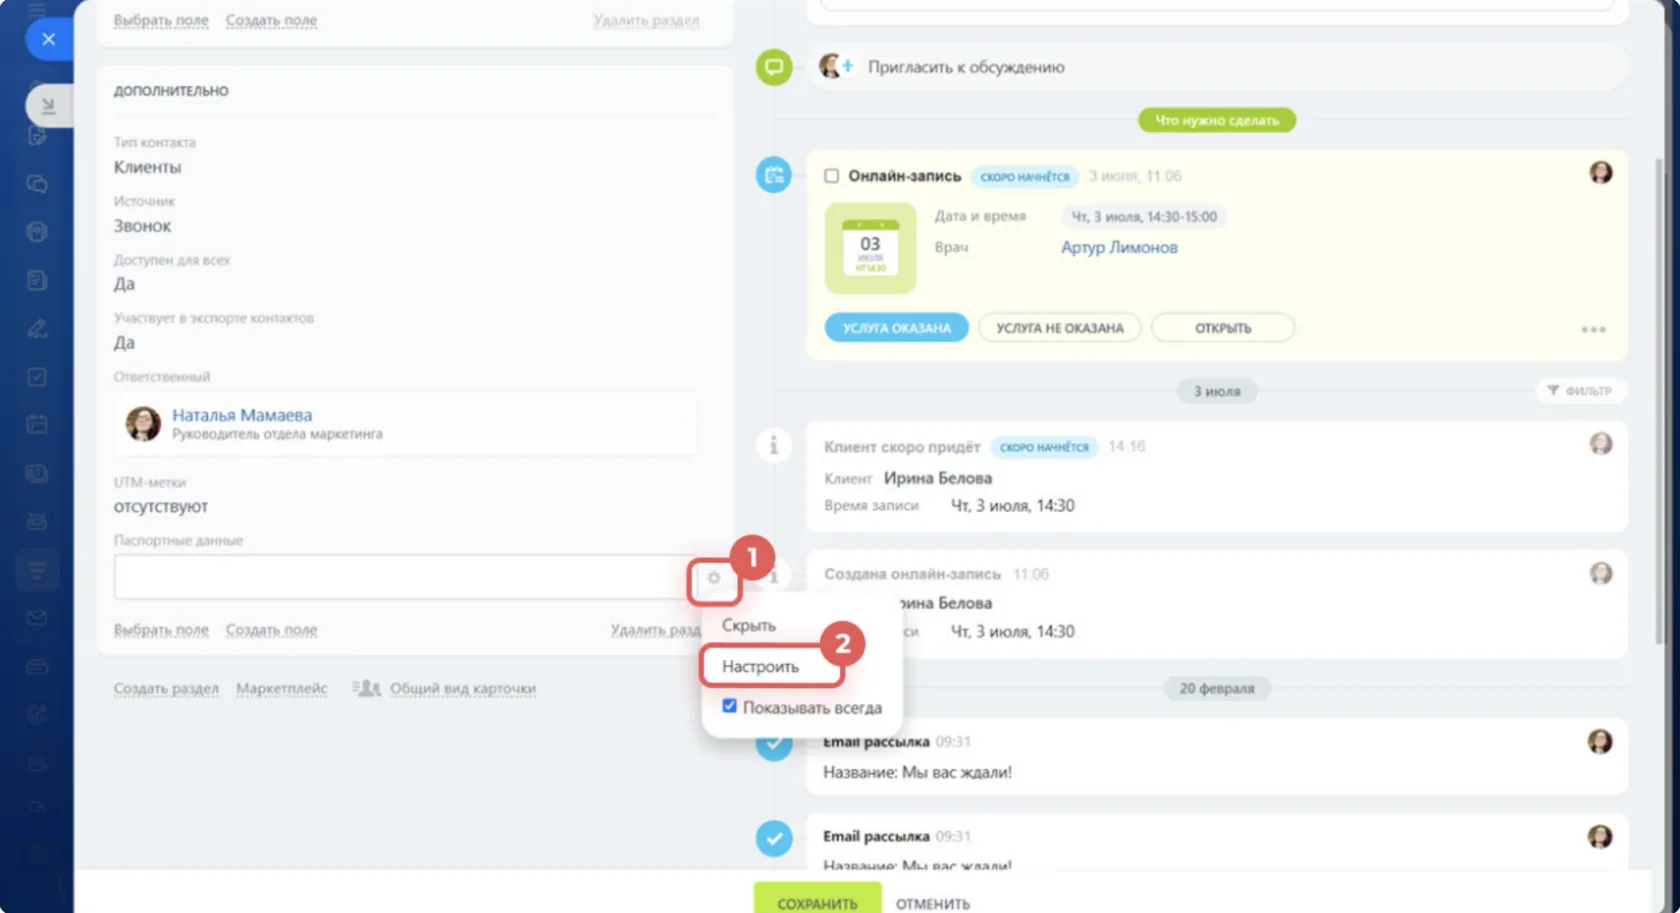
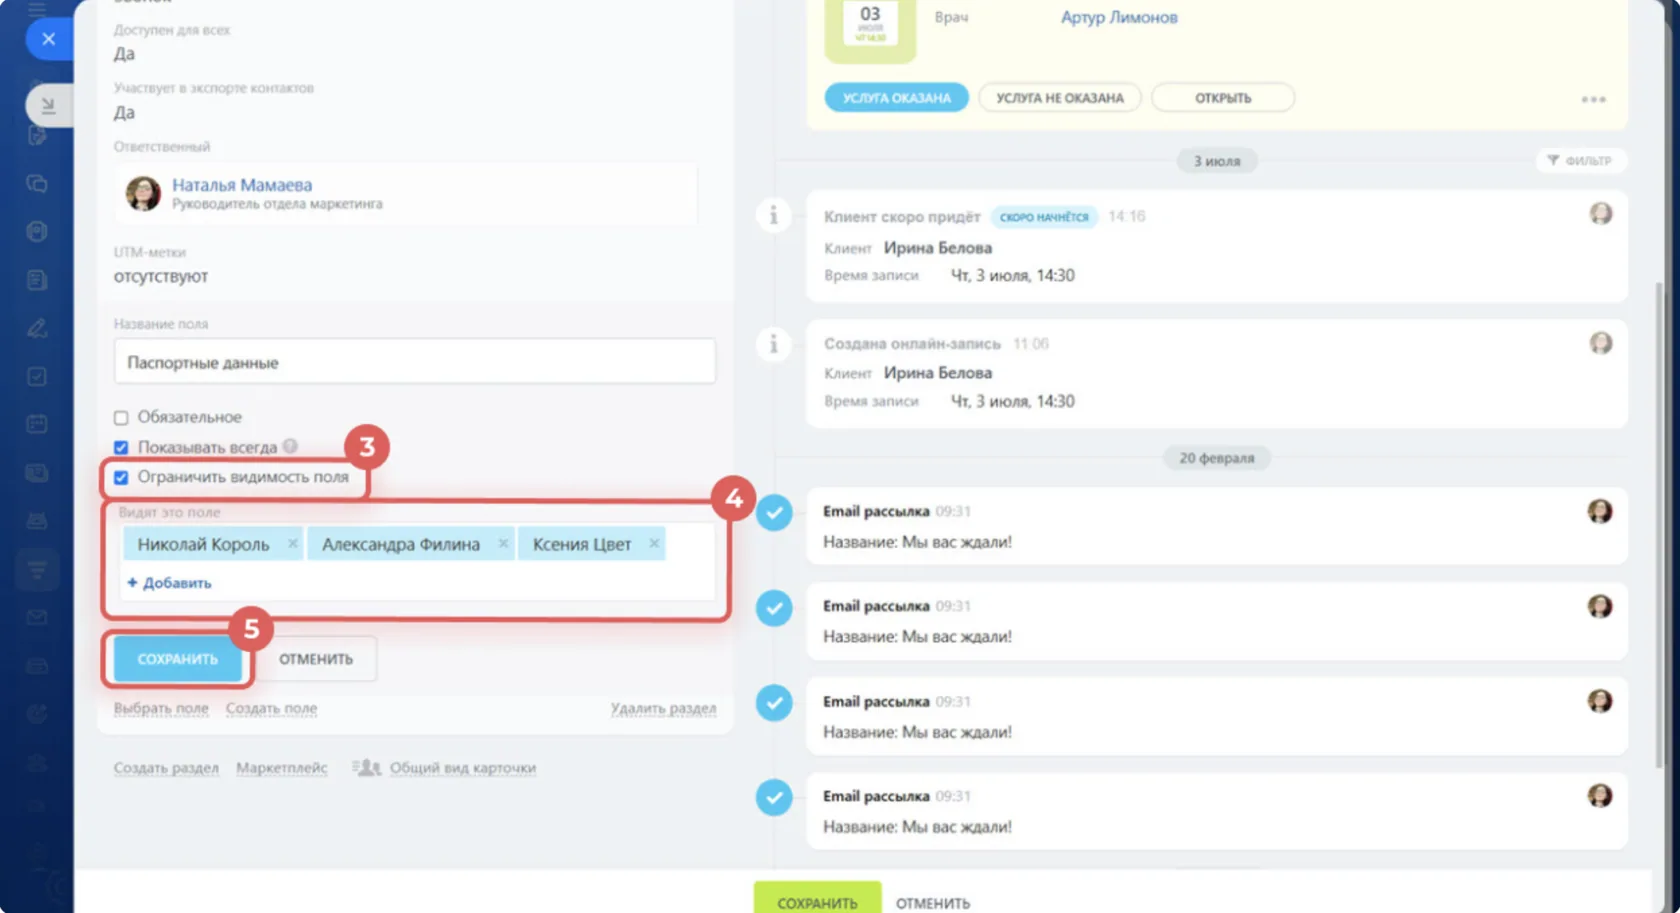
Настройку выполняет администратор CRM или Битрикс24. При этом администратор Битрикс24 видит все поля независимо от установленных ограничений. Доступность функции зависит от тарифа.
У полей с ограниченной видимостью есть несколько особенностей:
- если сотрудник не видит поле, данные из него не попадут в документ CRM, который он создает;
- для объединения дубликатов сотруднику нужен доступ ко всем задействованным полям;
- если такое поле сделано обязательным, заполнять его должны только сотрудники, которым оно доступно.
Хранение и передача персональных данных в Битрикс24
Отдельное требование 152-ФЗ – локализация персональных данных граждан России. При их сборе запись, систематизация, накопление, хранение, уточнение и извлечение с использованием баз данных, находящихся за пределами РФ, не допускаются, кроме предусмотренных законом случаев.
Облачная и коробочная версии
В облачной версии Битрикс24 инфраструктурой занимается сам сервис. Для порталов в российской доменной зоне данные размещаются в дата-центрах на территории РФ.
В коробочной версии компания получает больше контроля над инфраструктурой. Система устанавливается на собственный сервер или на площадку выбранного хостинг-провайдера, поэтому организация сама определяет, где будут храниться данные, кто получит доступ к серверу и базе, как будут настроены резервное копирование, обновления и другие меры защиты.
Если коробочная версия размещена у внешнего хостинг-провайдера, компании важно отдельно проверить, где физически находится база данных и соответствует ли выбранная площадка требованиям к локализации персональных данных. В коробочной версии также предусмотрены инструменты разграничения доступа, настройки политики безопасности и шифрования данных при передаче.
При этом сама установка Битрикс24 на собственный сервер не означает автоматического соответствия 152-ФЗ. Компании по-прежнему нужно настроить права доступа, определить правила работы с ПДн, назначить ответственных и выполнить другие организационные и технические требования.
Подробнее различия облачной и коробочной версий Битрикс24 разбирали в отдельном материале.
Что проверить при подключении внешних сервисов
Место хранения самой CRM – только часть общей схемы. Персональные данные могут передаваться во внешние системы через приложения из Маркетплейса, телефонию, мессенджеры, вебхуки и другие интеграции.
Большинство приложений Битрикс24 Маркетплейс создают сторонние разработчики. Такие приложения могут получать доступ к CRM, задачам, календарям и другим данным. Перед установкой стоит посмотреть, какие разрешения запрашивает приложение и действительно ли ему нужен такой объем доступа.
Если приложение получает персональные данные из Битрикс24, компании важно понимать, какие сведения передаются разработчику и на каких условиях он их обрабатывает. Если обработка ведется по поручению оператора, это должно быть закреплено в договоре или другом соглашении. При этом компания отвечает за законность такой передачи данных.
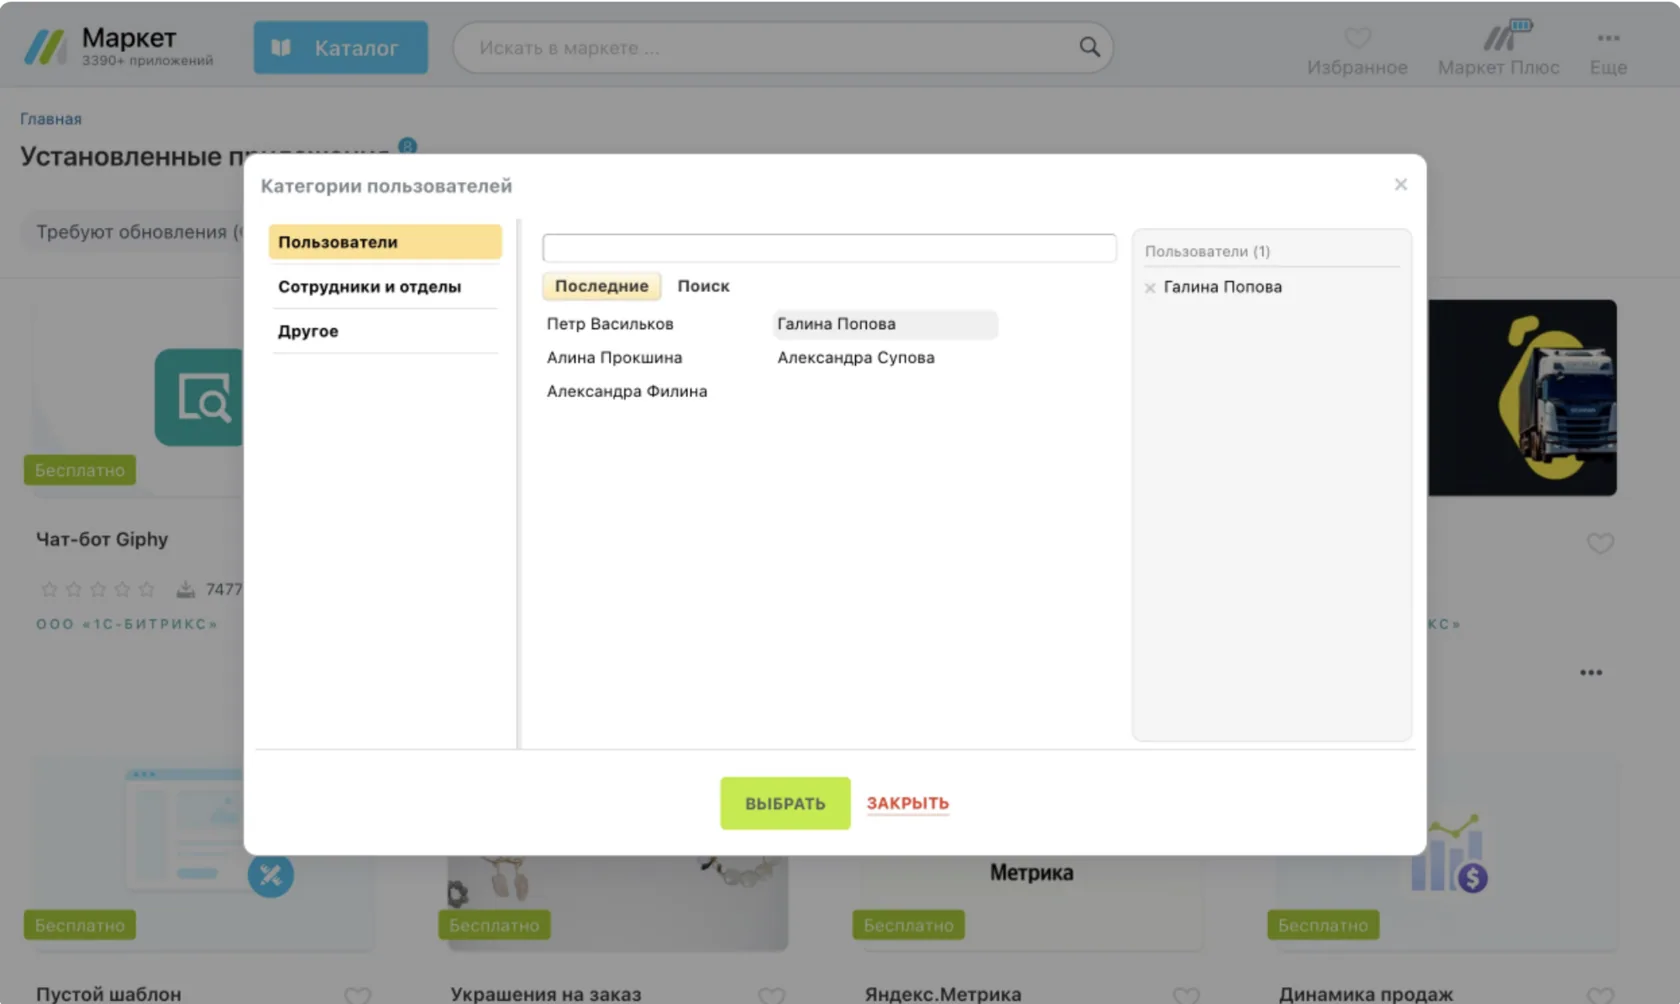
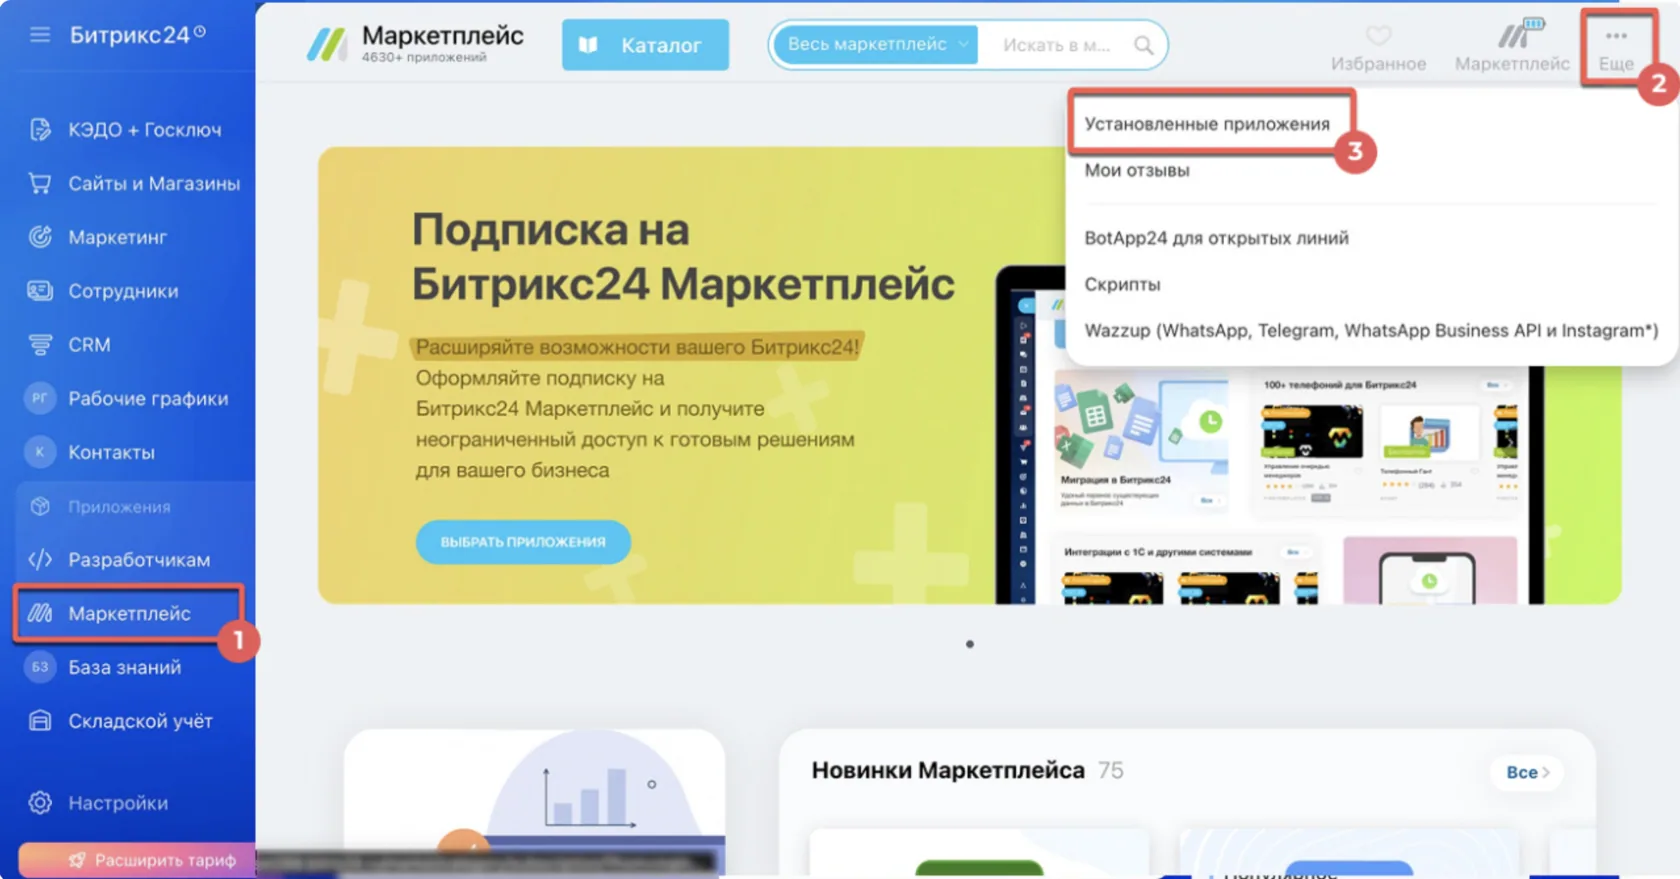
Доступ к уже установленным приложениям тоже стоит ограничивать. В разделе «Приложения» → «Маркетплейс» → «Установленные приложения» администратор может выбрать конкретных сотрудников или отделы, которым разрешено работать с приложением. Если список пользователей не задан, приложение может быть доступно всем сотрудникам.
То же относится к внешней телефонии и мессенджерам: если через них персональные данные передаются за пределы РФ, такой сценарий нужно отдельно оценить с точки зрения требований к трансграничной передаче.
Как проводить аудит интеграций
Список подключенных сервисов со временем меняется: одни приложения перестают использоваться, появляются новые вебхуки, меняются права сотрудников. Поэтому интеграции стоит периодически пересматривать.
При аудите обратите внимание:
- какие приложения и вебхуки сейчас подключены;
- к каким разделам и данным у них есть доступ;
- кто из сотрудников может ими пользоваться;
- используются ли эти интеграции по-прежнему;
- куда передаются данные за пределы Битрикс24.
Такую проверку стоит проводить регулярно, например раз в 6-12 месяцев, а также после подключения новых интеграций. Это не требование закона, а рабочая мера: она помогает вовремя находить лишние доступы, устаревшие подключения и сервисы, которым больше не нужны данные из CRM.
Нужно ли уведомлять Роскомнадзор
По общему правилу оператор должен сообщить Роскомнадзору о намерении обрабатывать персональные данные до начала их обработки. Закон предусматривает несколько исключений, но для обычной компании, которая ведет клиентскую базу в CRM, уведомление, как правило, требуется.
В уведомлении, в частности, указывают:
- цели обработки персональных данных;
- категории персональных данных;
- категории субъектов, чьи данные обрабатываются;
- правовые основания обработки;
- способы обработки данных;
- применяемые меры защиты;
- место нахождения базы данных;
- сведения о наличии или отсутствии трансграничной передачи.
Битрикс24 не отправляет такое уведомление автоматически. Его подает сама компания как оператор персональных данных. Перед заполнением формы нужно сопоставить сведения из уведомления с тем, как используется CRM: какие данные в ней находятся, для чего они нужны и какие внешние сервисы их получают.
Если сведения из уведомления изменились, сообщить об этом Роскомнадзору нужно не позднее 15-го числа месяца, следующего за месяцем изменений. При полном прекращении обработки персональных данных действует другой срок — уведомление необходимо направить в течение 10 рабочих дней с даты прекращения обработки.
Отдельные правила действуют при трансграничной передаче персональных данных. До ее начала оператор направляет в Роскомнадзор отдельное уведомление – независимо от общего уведомления об обработке ПДн.
Что делать при утечке персональных данных
Если произошла неправомерная или случайная передача персональных данных, их распространение или получение к ним доступа и это привело к нарушению прав субъектов, оператор должен сообщить об инциденте Роскомнадзору.
Сроки установлены законом:
в течение 24 часов с момента выявления инцидента – сообщить о произошедшем, его предполагаемых причинах и возможном вреде, принятых мерах по устранению последствий, а также указать ответственное за взаимодействие с Роскомнадзором лицо;
в течение 72 часов – направить результаты внутреннего расследования и, если такие сведения установлены, информацию о лицах, действия которых привели к инциденту.
Поэтому компании важно заранее определить внутренний порядок действий при утечке: кто фиксирует инцидент, кто проводит расследование и кто отвечает за взаимодействие с Роскомнадзором.
Как контролировать безопасность данных в Битрикс24
Помимо разграничения прав доступа, важно защищать учетные записи сотрудников и контролировать входы в систему.
На стороне Битрикс24 используются технические средства защиты. При передаче данные защищаются с помощью TLS 1.3 и AES-256, а поля базы данных с идентификационными данными также шифруются.
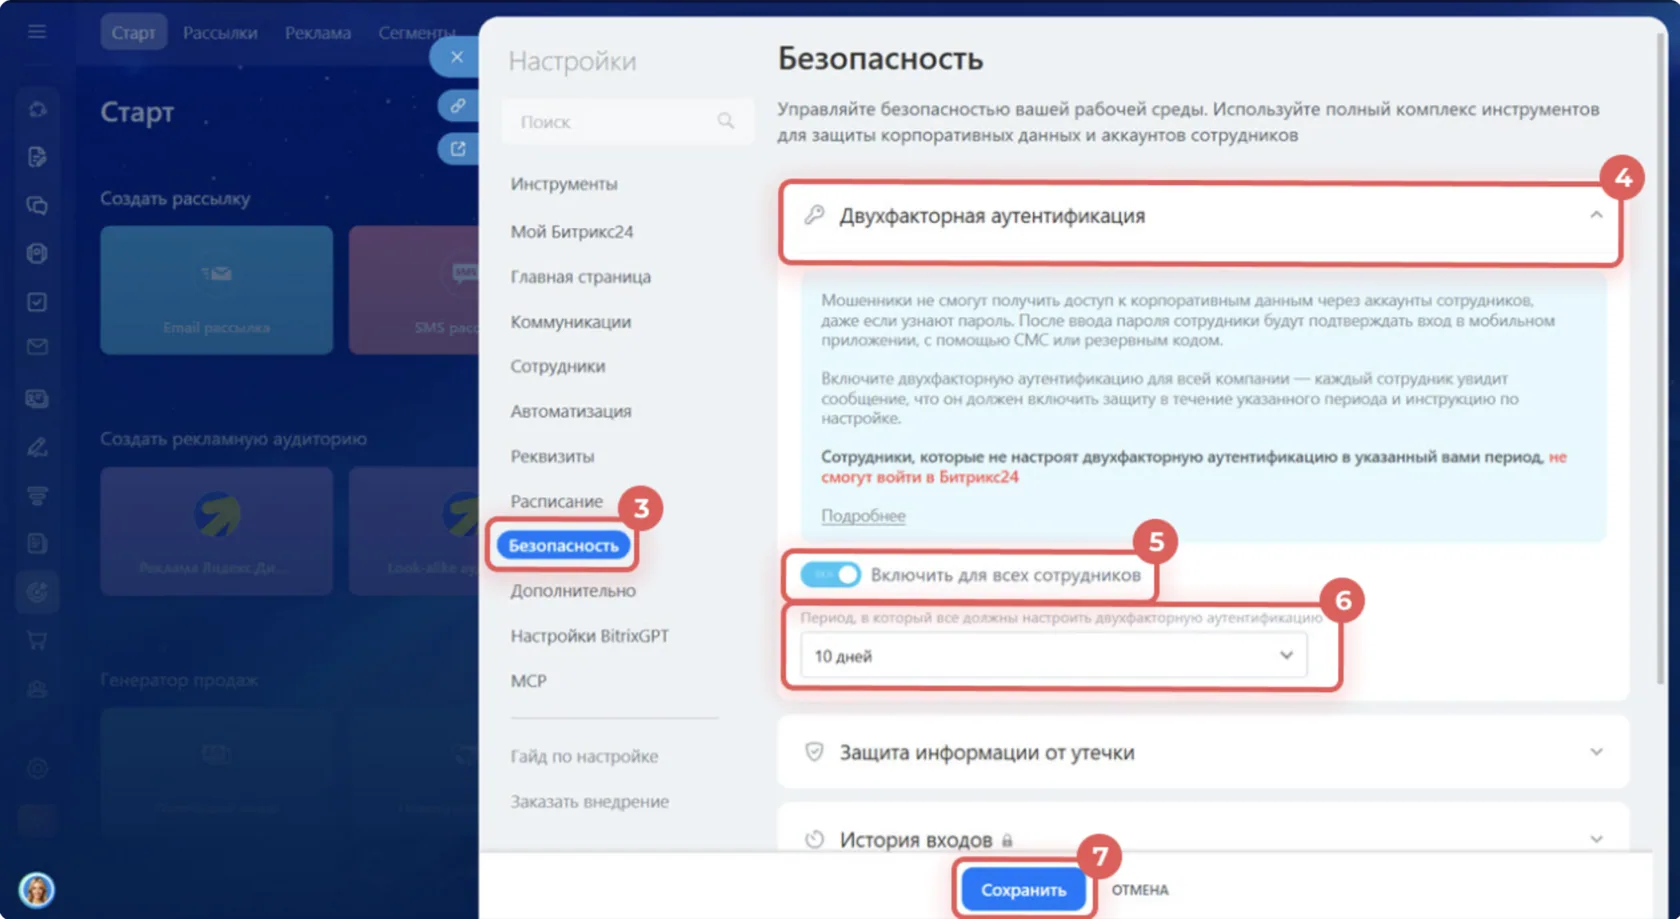
Чтобы усилить защиту аккаунтов сотрудников, в Битрикс24 можно сделать двухфакторную аутентификацию обязательной для всей компании. Даже если пароль сотрудника станет известен постороннему, для входа потребуется второй способ подтверждения. В актуальной версии Битрикс24 это можно сделать через мобильное приложение Битрикс24, а при необходимости – кодом из СМС или e-mail.
Сначала администратор должен подключить двухфакторную аутентификацию для своего аккаунта. После этого откройте «Настройки» → «Безопасность» → «Двухфакторная аутентификация» и включите опцию «Включить для всей компании».
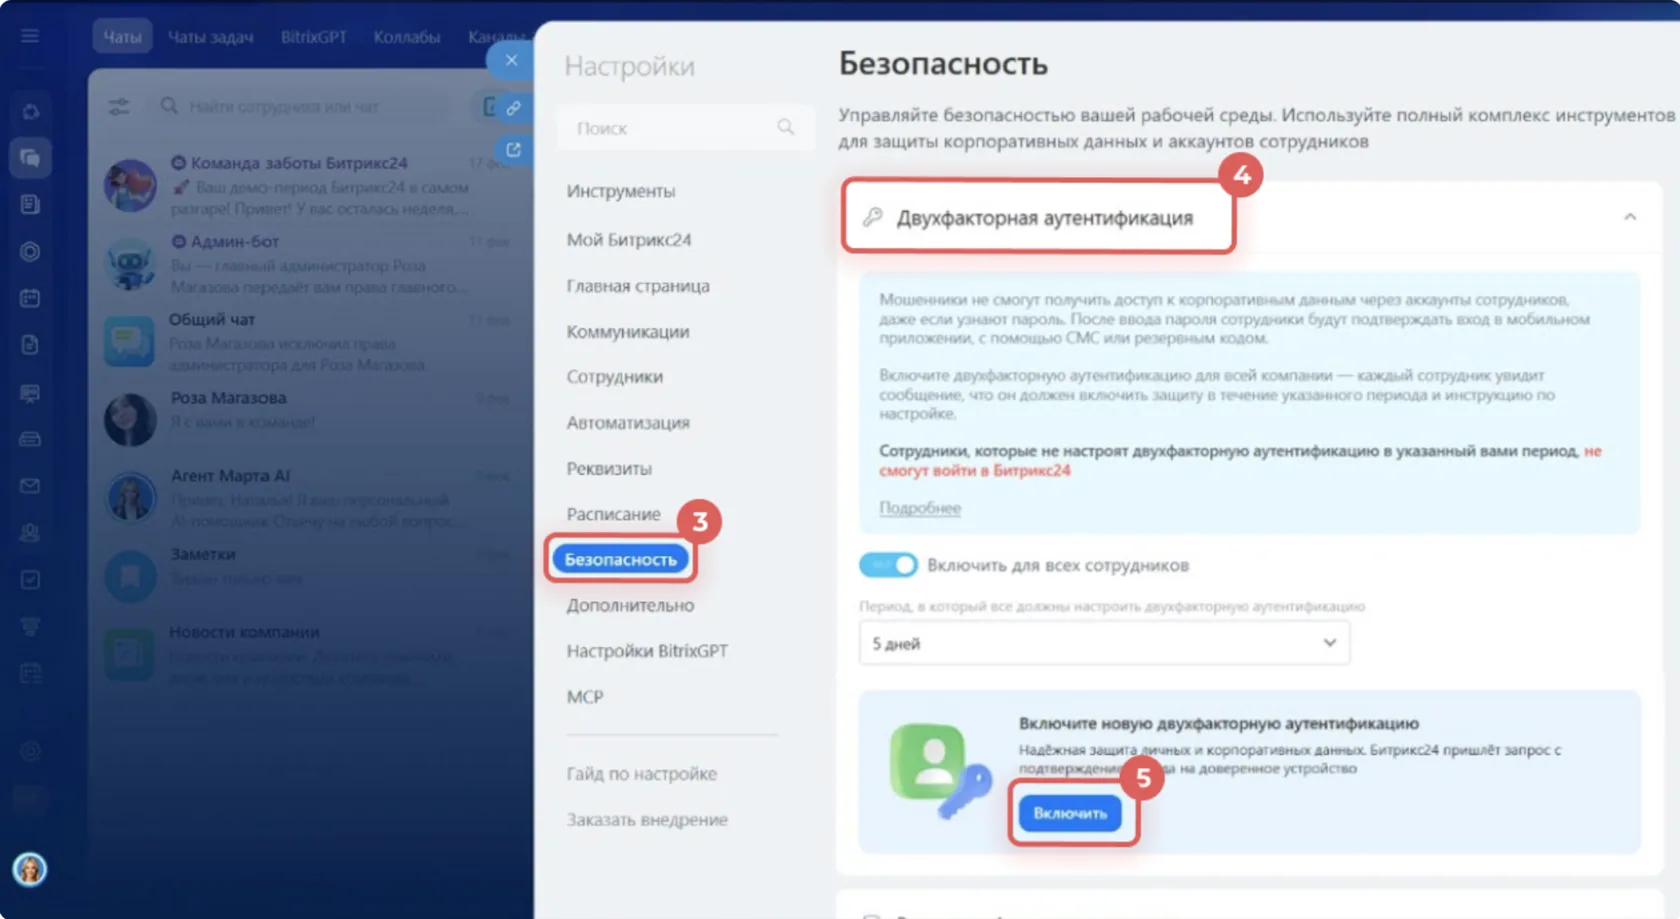
Также укажите срок, в течение которого сотрудники должны настроить второй фактор для своих аккаунтов. Пользователи, которые не сделают это вовремя, не смогут войти в Битрикс24.
Если ранее использовалась двухфакторная аутентификация через коды из специальных приложений, в этом же разделе сначала нужно нажать «Включить», а затем заново настроить защиту для аккаунта администратора и всей компании.
Подробнее об инструментах безопасности Битрикс24 рассказывали в отдельной статье.
Как отслеживать действия с данными
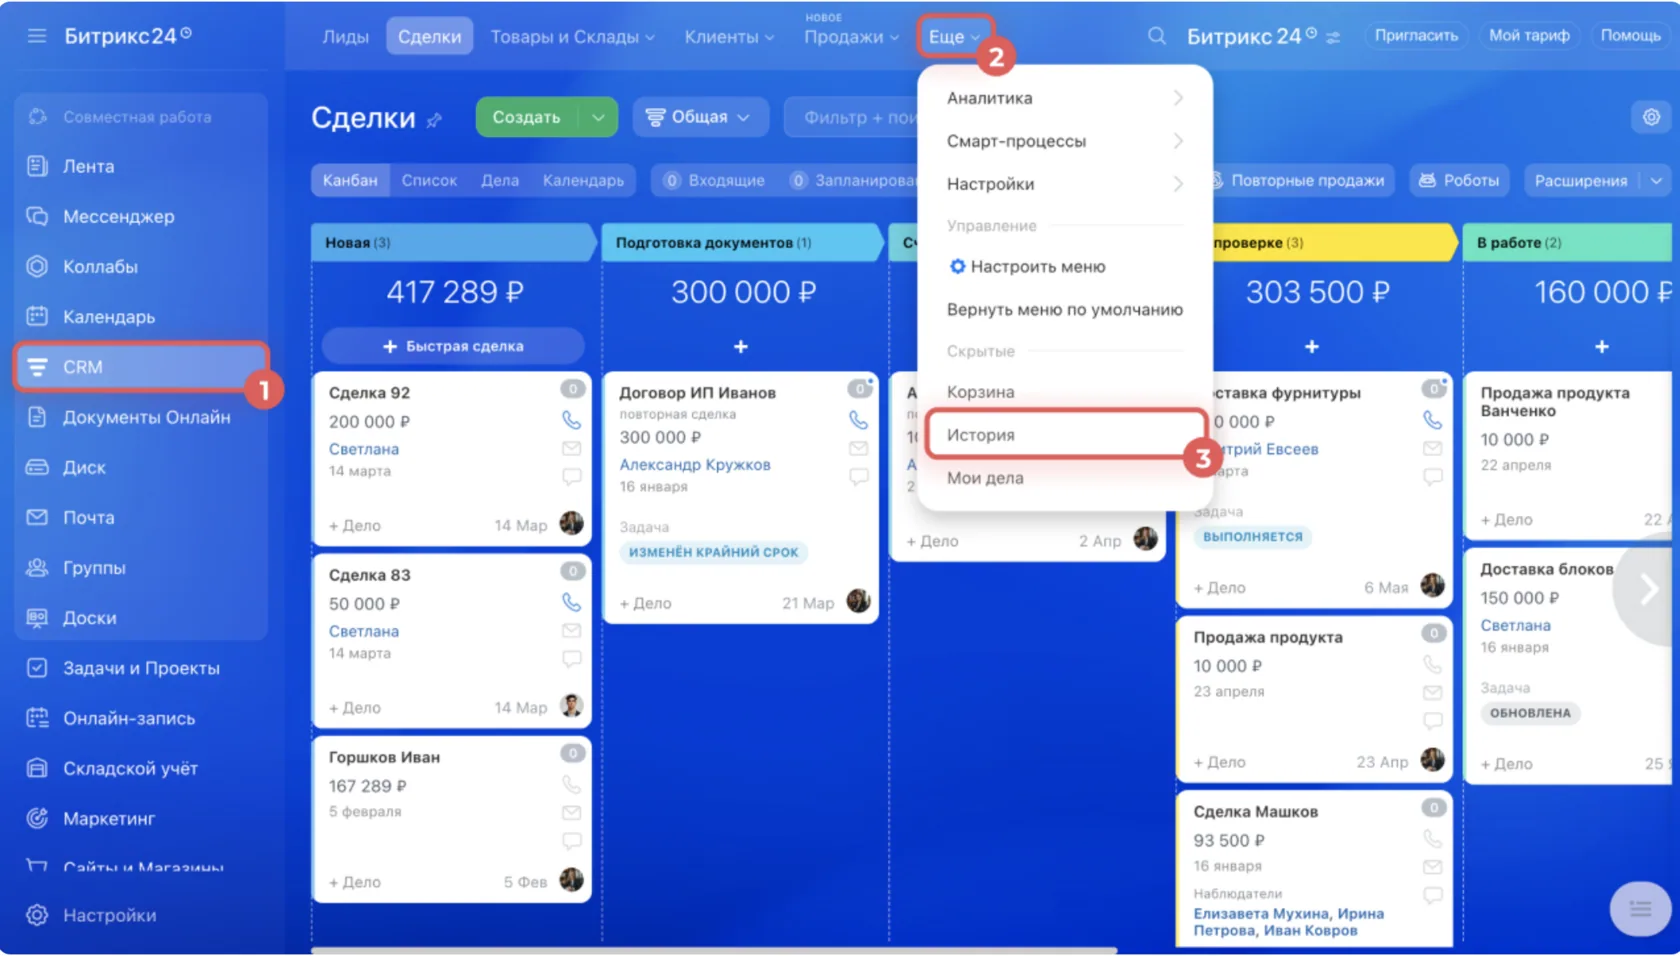
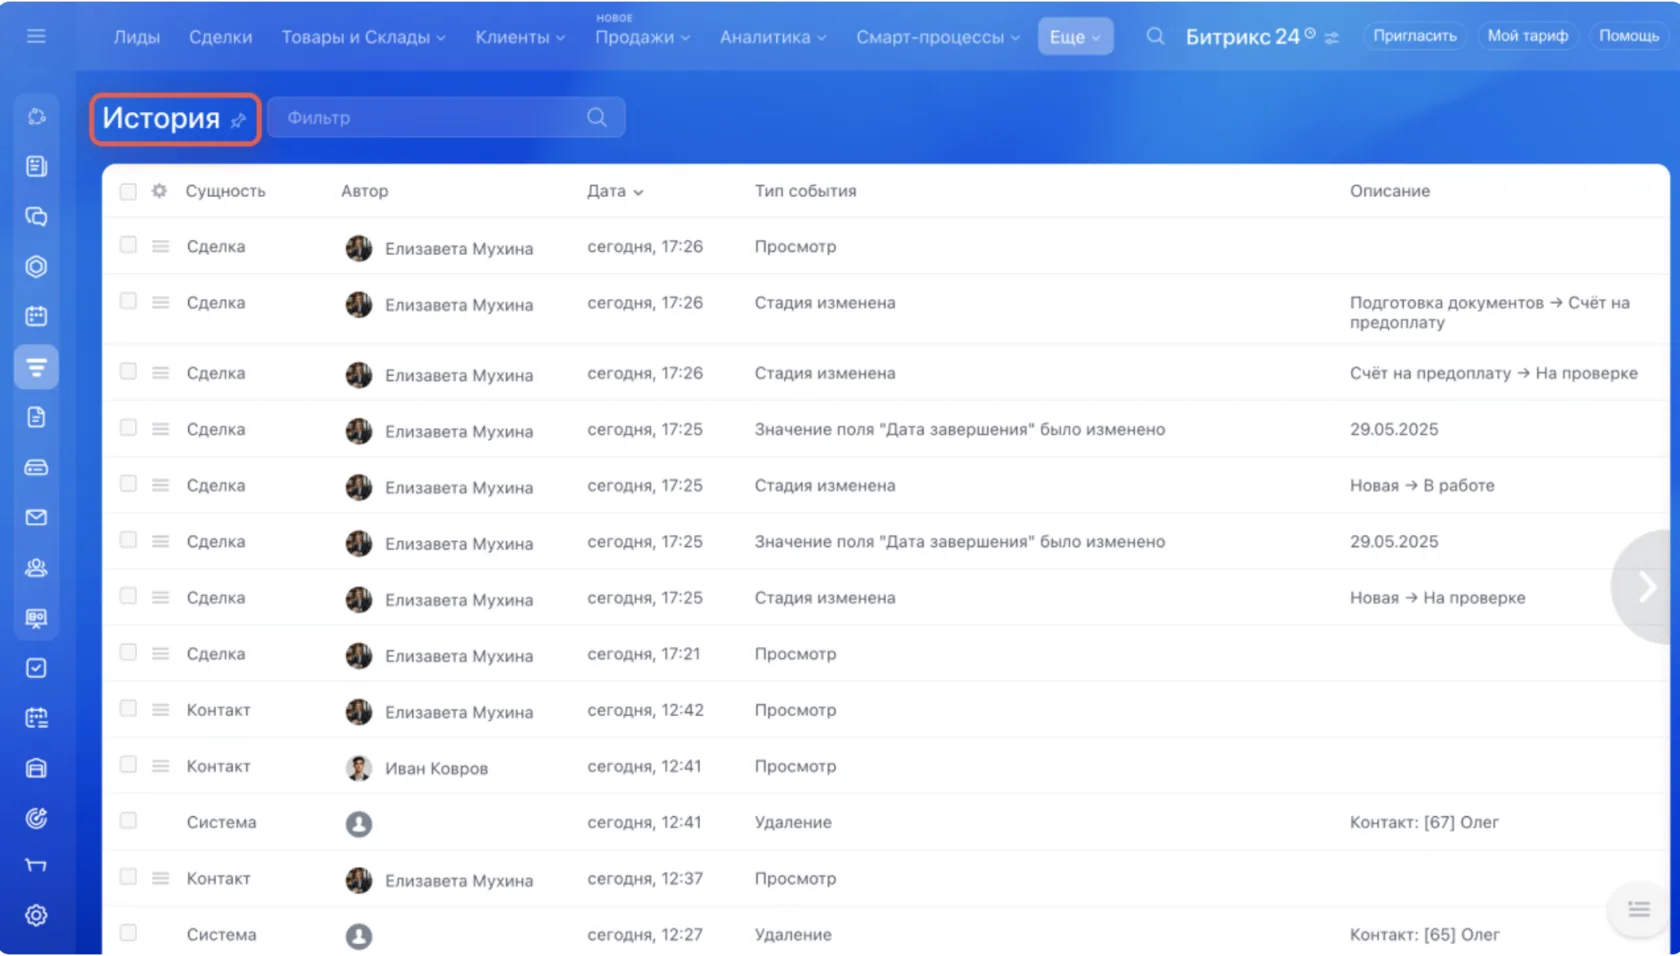
Для проверки действий с клиентской базой в Битрикс24 есть «История CRM». В ней фиксируются основные события, например просмотр карточки, экспорт данных и изменение значений отдельных полей. Администратор видит историю по всем элементам CRM, а сотрудник – только по тем, к которым у него есть доступ.
Открыть ее можно через «CRM» → «Еще» → «История». С помощью фильтров удобно проверить действия конкретного сотрудника или найти события за нужный период.
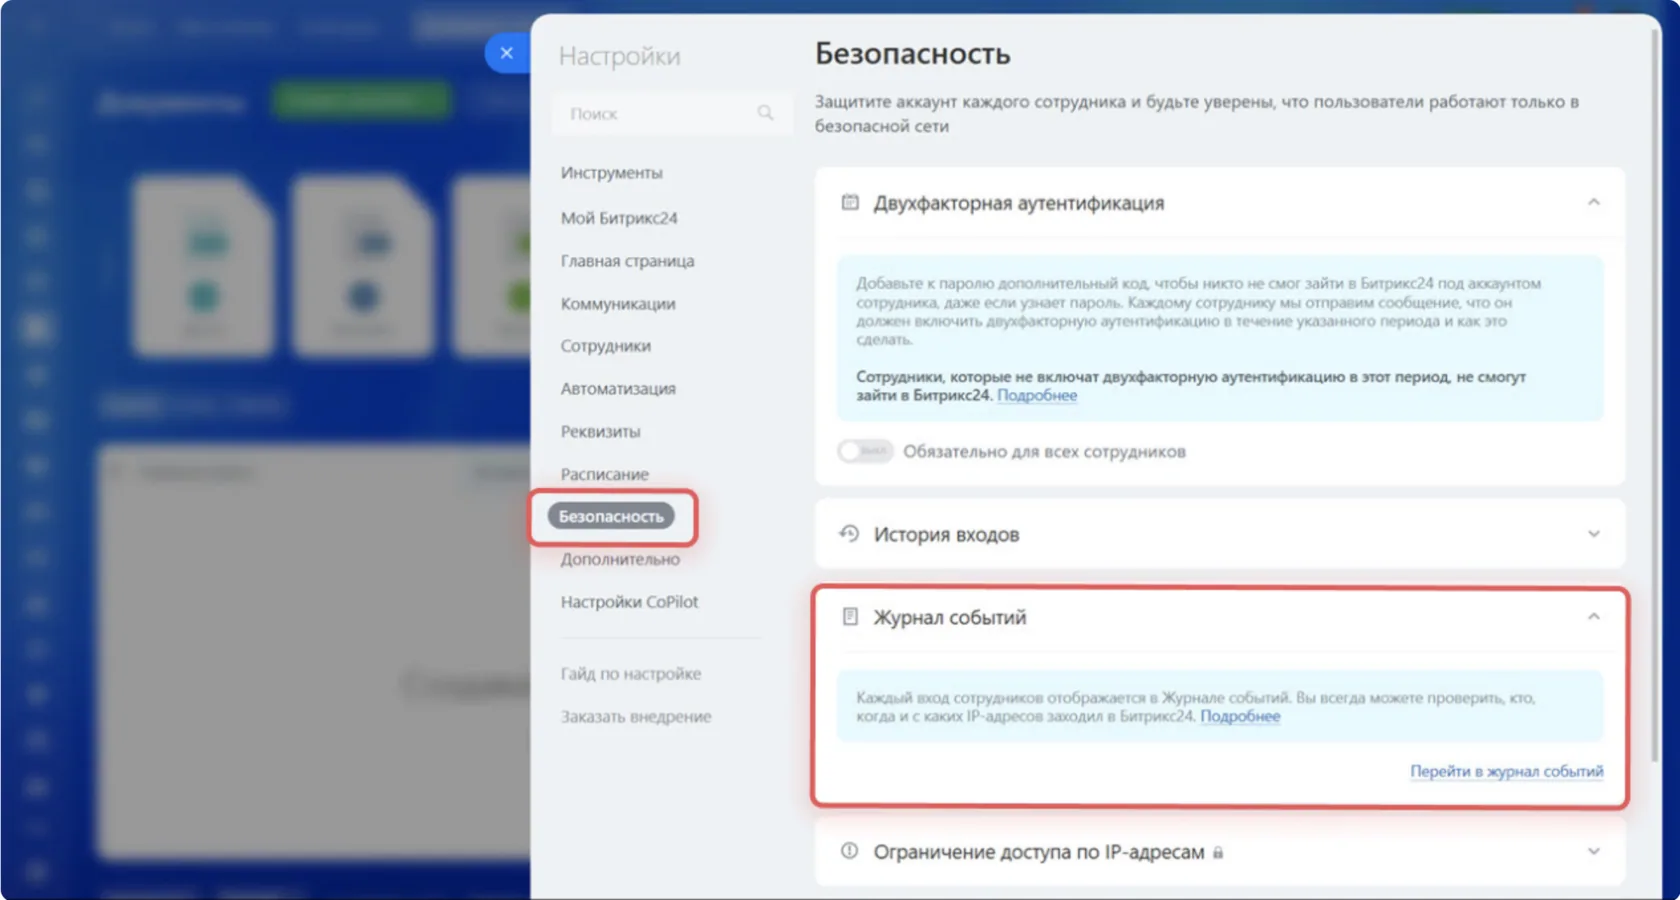
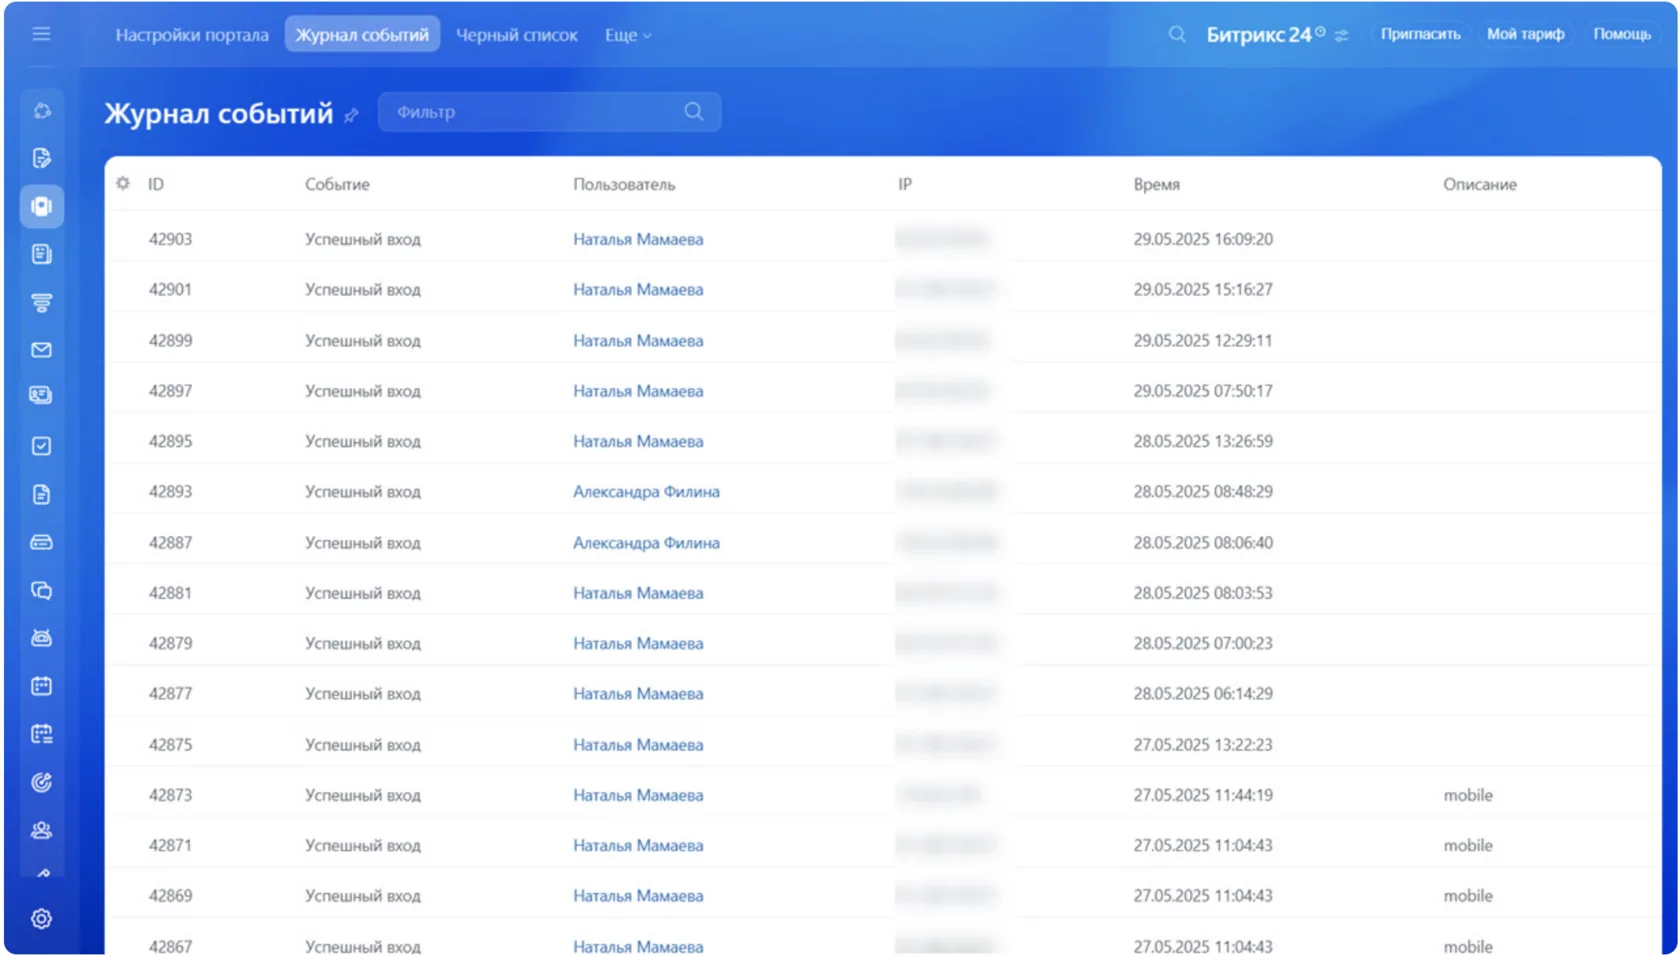
Для контроля входов используется «Журнал событий». Он показывает, кто и когда заходил в Битрикс24 и с каких IP-адресов. Раздел доступен администратору на платных облачных тарифах по пути «Настройки» → «Безопасность» → «Журнал событий».
Доступность журнала и отдельных событий зависит от тарифа.
Эти инструменты полезны не только после инцидента. Периодический просмотр истории помогает вовремя заметить необычный экспорт клиентской базы, вход с незнакомого IP-адреса или другие действия, требующие внимания.
Что в итоге
Битрикс24 дает технические инструменты для работы с персональными данными: позволяет фиксировать согласия клиентов, распределять права сотрудников, ограничивать доступ к отдельным полям, контролировать действия в CRM и усиливать защиту учетных записей.
Но соответствие 152-ФЗ не сводится к одной настройке в CRM. Компании нужно определить основания и цели обработки, правильно организовать хранение данных, следить за внешними подключениями и выполнять обязанности оператора перед Роскомнадзором.
Поэтому требования к персональным данным лучше учитывать еще при проектировании и настройке Битрикс24. Специалисты компании «Информатика и Сервис», интегратора Битрикс24, помогут настроить роли и права доступа, CRM-формы, Открытые линии, пользовательские поля и интеграции с учетом процессов компании и требований к защите данных.
Вопросы правовых оснований обработки и содержания внутренних документов при необходимости стоит дополнительно согласовать со специалистом по персональным данным.
FAQ: Часто задаваемые вопросы
Нужно ли получать согласие клиента, чтобы хранить его данные в CRM?
Не всегда. Согласие – только одно из оснований для обработки персональных данных. Например, если сведения нужны для заключения или исполнения договора с клиентом, закон допускает их обработку без отдельного согласия. В каждом случае важно определить конкретную цель и правовое основание.
Источник:ст. 6 Федерального закона № 152-ФЗ
Нужно ли уведомлять Роскомнадзор, если компания просто ведет клиентов в CRM?
Как правило, да. Оператор должен уведомить Роскомнадзор до начала обработки персональных данных, если ситуация не относится к предусмотренным законом исключениям. Для компании, которая ведет электронную клиентскую базу в CRM, этот вопрос нужно проверить до начала работы с ПДн.
Источник: ст. 22 Федерального закона № 152-ФЗ
Сколько времени можно хранить персональные данные в CRM?
Единого срока для всех данных нет. Их следует хранить не дольше, чем этого требует цель обработки, если другой срок не установлен законом или договором. После достижения цели данные нужно уничтожить или обезличить, если нет другого законного основания продолжать их хранение.
Источник: ст. 5 Федерального закона № 152-ФЗ
Может ли клиент потребовать удалить свои данные из CRM?
Клиент вправе потребовать прекратить обработку своих персональных данных. Однако это не всегда означает немедленное удаление: у компании может оставаться другое законное основание для их обработки и хранения. Если такого основания нет, оператор должен прекратить обработку и выполнить требования закона к уничтожению данных.
Источник: ст. 21 Федерального закона № 152-ФЗ
Нужно ли отдельное согласие на рекламные рассылки?
Для распространения рекламы по сетям электросвязи требуется предварительное согласие получателя. Поэтому наличие телефона или e-mail клиента в CRM само по себе не дает права отправлять ему рекламные сообщения. Компания также должна быть готова подтвердить получение такого согласия.
Достаточно ли хранить CRM на серверах в России, чтобы соблюдать 152-ФЗ?
Нет. Локализация персональных данных – только одно из требований. Оператору также необходимо иметь законные основания для обработки, обеспечить защиту информации, контролировать доступ и выполнять другие обязанности, предусмотренные 152-ФЗ.
Источники: ст. 18 Федерального закона № 152-ФЗ и ст. 19 Федерального закона № 152-ФЗ
Обязательна ли двухфакторная аутентификация по 152-ФЗ?
Сам 152-ФЗ не устанавливает общего требования использовать двухфакторную аутентификацию в каждой CRM. Закон требует принимать необходимые организационные и технические меры защиты персональных данных, а конкретный набор мер зависит от условий обработки. Двухфакторная аутентификация – один из способов снизить риск постороннего доступа к учетным записям.
Источник: ст. 19 Федерального закона № 152-ФЗ
Можно ли в Битрикс24 посмотреть, кто просматривал или экспортировал данные клиента?
Да. В «Истории CRM» фиксируются основные действия с клиентскими данными, в том числе просмотр и экспорт карточек, а также изменение отдельных полей. Доступность журнала действий зависит от тарифа.
Можно ли удалить данные клиента из Битрикс24?
Элементы CRM можно удалить при наличии соответствующих прав. Сначала они попадают в корзину, где хранятся 30 дней; администратор может удалить их окончательно раньше.
При этом одного удаления карточки CRM может быть недостаточно. Связанные файлы и записи звонков удаляются отдельно, а для других типов данных действуют свои правила. Например, отдельный чат из истории Открытой линии удалить нельзя, а данные из списка полученных согласий в Битрикс24 не удаляются. Поэтому при уничтожении персональных данных нужно проверить, где именно они хранятся и какие возможности удаления предусмотрены для каждого типа данных.